我前阵子跑长三角,见了三个不同规模的制造工厂老板。聊下来最焦虑的话题,不是原材料涨价,不是订单不足,是手里的核心数据什么时候会丢。
上个月刚出了个事儿,苏州一家做新能源汽车结构件的工厂,一个干了八年的工艺工程师离职,带走了整整三个G的全新电池壳加工参数。新东家半个月就拿出了合格样品,直接把原本属于这家工厂的定点订单抢了。老板找我吐槽的时候,拍着桌子说,早知道花十万八万先把数据管起来,也不至于亏大几千万。
制造工厂的数据安全漏洞到底藏在哪
很多人对工业数据安全的认知,还停留在防黑客外网攻击。实际上呢?90%以上给制造企业造成实际损失的数据泄露,都出在内部和供应链环节。
工人调完程序,随手存在个人U盘里带回家改;设计师把三维模型存在个人云盘,方便在家画图;第三方设备服务商上门调试,直接插内网拷走整套机床参数;离职员工带走核心工艺文档…这些场景,你随便去哪个工厂转一圈,都能找出好几个。
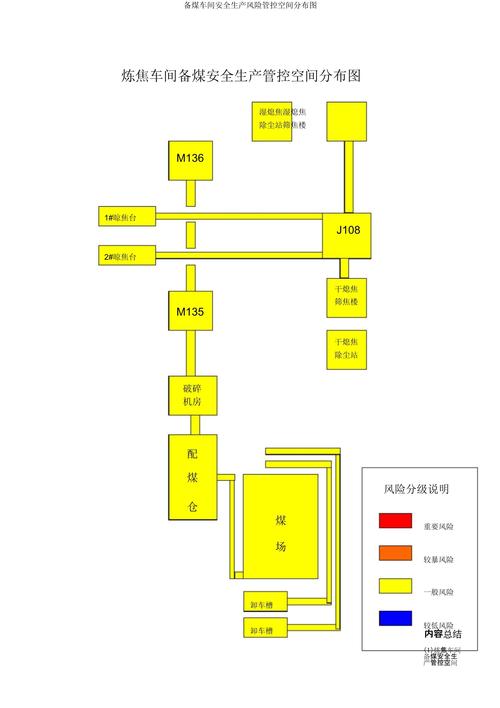 工业制造工厂内网数据安全风险分布图
说实话,很多工厂花大几百万上数字化转型,把所有核心工艺、设计、供应链数据都搬上网了,安全防护却还停留在十年前的防火墙阶段。这不就是把金元宝放在没锁的柜子里,等着别人拿吗?
问:很多中小制造企业都说,我们就是给大厂做配套的,没什么核心数据,也需要做数据安全治理吗?
答:我刚才说的抢订单那个汽配厂,老板之前也是这么想的。他说我们就是个加工户,哪有什么涉密数据。结果呢,就是你攒了十几年磨出来的那几个公差参数,就是别人抢不走的核心竞争力啊。你攒出来的成本比别人低五个点,精度比别人高两个丝,这就是吃饭的本钱,这不就是核心数据?哪有没有核心数据的制造企业?对吧。
数据安全治理落地,别一开始就踩坑
我见过太多工厂做数据安全治理,上来就是砸钱买一堆硬件软件,最后落不了地,反而把生产效率给搞没了。总结几个我亲眼见过的坑,给大家提个醒:
❗ 别搞一刀切封网
全公司全封死,设计师要传个文件给客户,都要走三层审批,最后工人嫌麻烦,干脆又回到用个人微信传图,等于白搞。
❗ 别只防外不防内
很多工厂的防火墙防黑客做得很好,内部员工随便拷核心数据没人管,这不是捡了芝麻丢了西瓜。
💡 正确的起步方式其实很简单:先做
数据分级分类。
先把你厂里所有数据分个级:一级核心是新品设计图、核心工艺参数、材料配方、年度报价,这些是命根子,必须重点管;二级是内部生产文档、普通供应链数据,给对应岗位开对应权限;三级是行政通知、公开宣传资料,随便看。
 制造企业核心生产数据分级分类对照表
这样下来,既不会影响正常生产效率,又把最核心的风险给挡住了,成本也低,中小厂也玩得起。
问:现在很多工厂都把数据放在第三方工业互联网平台上,数据安全治理是平台负责还是工厂自己负责?
答:这个账要算清楚。平台负责底层的存储安全、网络安全,帮你挡黑客攻击。但是你自己的数据分级、权限管控,必须自己来做。你总不能指望平台帮你分清楚,哪个参数是不能给别人看的对吧?我接触过几家做得好的工厂,都是和平台约定了核心数据的加密规则,核心数据出工厂内网必须加密,就算被带出去,没有授权也打不开,踏实多了。
现在最实用的落地新方法
 现在最实用的落地新方法
这两年我看下来,做数据安全治理最好的实践,就是把治理嵌进日常生产流程里,不是单独搞一套没人遵守的制度。
比如现在很多工厂的MES系统里,直接嵌入了
数据水印,不管你是下载设计图还是导出加工参数,水印直接嵌到文件里,不管你转格式还是改文件名,水印都消不掉,真出了泄露,一查就能查到是谁导出的,一下子就把风险给按住了。
还有就是把零信任逻辑用到制造数据安全里,说白了就是”永远不信任,永远要验证,哪怕你是厂长,你要下载一级核心数据,也要走授权流程,留访问日志,不是你进了内网就能随便拿。
佛山有个做高端定制家具的工厂,去年刚上了这套体系,半年就拦住了三起离职设计师带走新品设计方案的事儿,老板说花这十几万,比买一百万的财产保险都管用。
说实话,很多老板一听到数据安全治理,就觉得是大厂玩的东西,要花好多钱,中小厂搞不起。其实根本不是这么回事。你先把那几百份核心数据管起来,先把权限理清楚,花不了多少钱,就能挡住80%的常见风险。
你花几百万上千万搞数字化,把所有家底都搬上网了,最后连个锁都不上,万一出点事儿,这不就是之前的活儿全白干了吗?数据安全治理,不是花冤枉钱,是给你的数字化资产上一把结实的锁。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业制造领域的数据安全治理:从被动补漏到主动防护 https://www.dachanpin.com/a/tg/69489.html