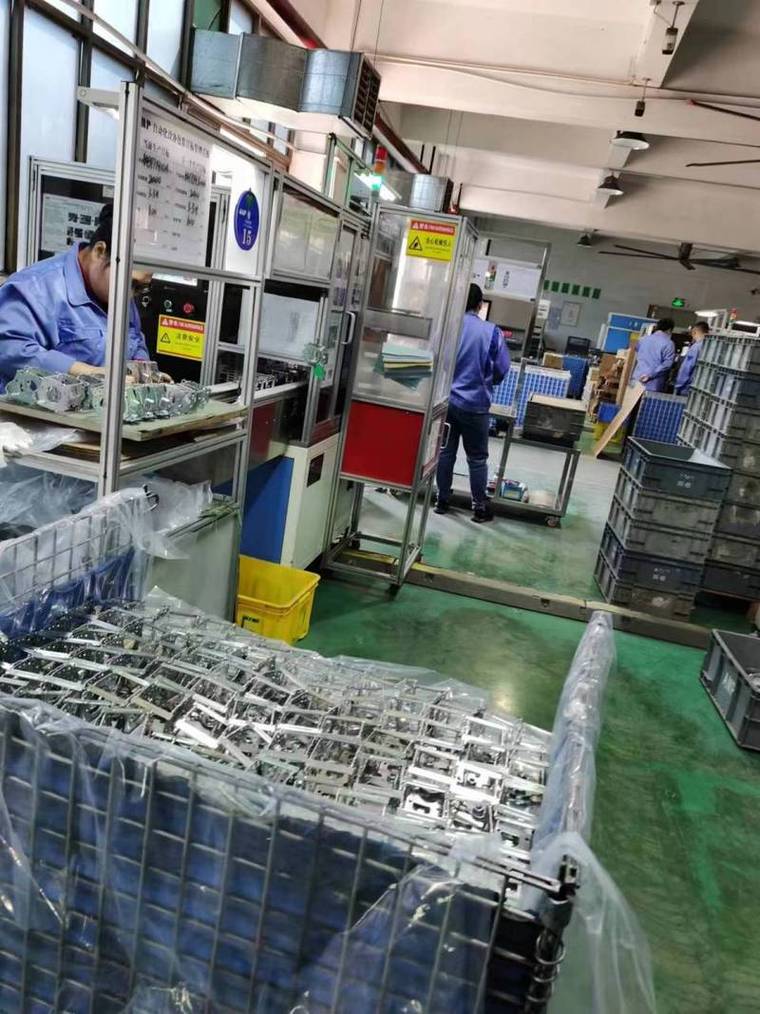
去年跑长三角工业展,跟一个做汽配的老板聊天,他拍着大腿说后悔。早两年嫌国密改造麻烦,不肯花钱弄,结果核心模具的加工参数被人从联网机床里截走了,竞品三个月就拿出了同款产品,直接丢了两千万的订单。
这种事,现在越来越多。工业联网之后,原来关起门来生产的模式早就没了,数据到处跑,漏洞到处有。
为什么工业领域现在必须啃国密这块硬骨头
原来大家用的加密算法,大多是国外的通用算法。别说留不留后门,光是供应链层面,现在说断供就断供,你根本没辙。
这两年信创要求落地,不管是国资项目还是民营的核心配套,国密已经成了入场券。但不止是政策要求,更是企业自己的安全需求。
我接触过的工业场景,从新能源风电场到汽车零部件加工厂,超过七成的联网设备,原来的数据传输都是明文或者弱加密,随便一个有点技术的黑客,就能把你的工艺参数、设备数据全拿走。
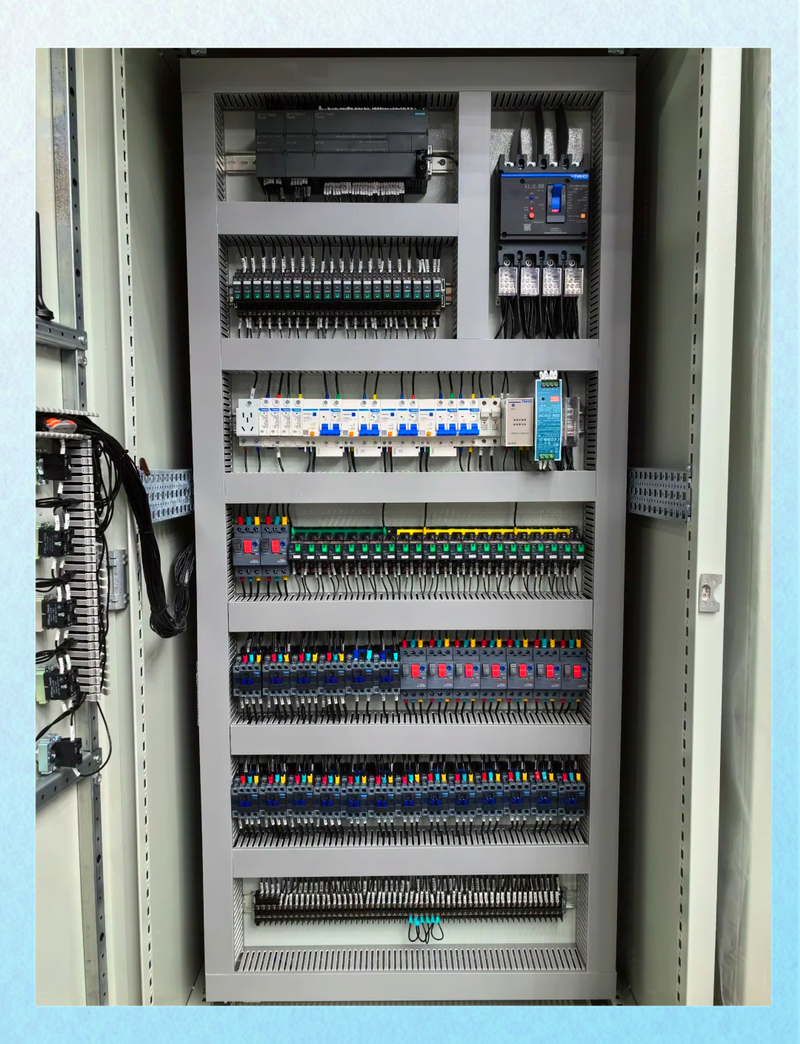
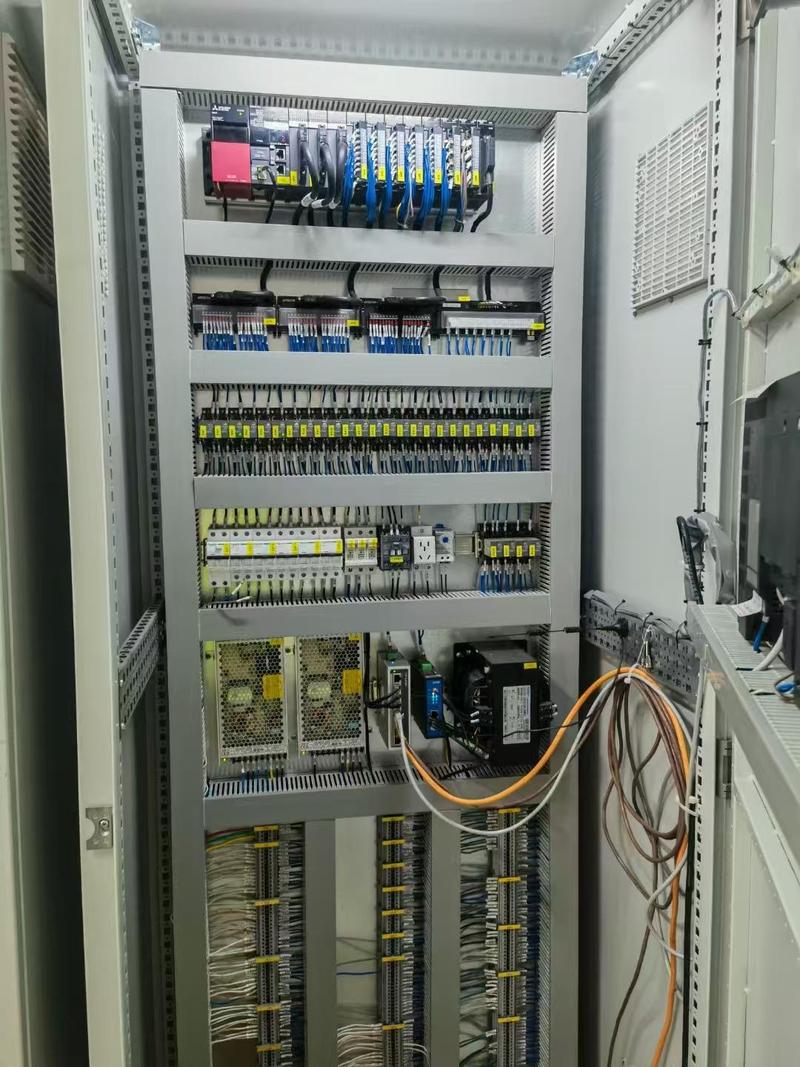 工业PLC控制器国密加密改造现场图
问:国密算法是不是只有大型国企才需要用,我们中小民营厂不用管?
答:完全不是这么回事。只要你的设备连了工业互联网,只要你有核心工艺参数存在云端或者私有服务器,就有泄露风险。今年工信部发布的工业网络安全抽查报告显示,近三成联网工业设备存在明文传输高危漏洞。而且现在不管是给主机厂做配套,还是申报产业扶持项目,甲方大多已经把国密支持放进招标要求了,提前改造完,比项目来了临时赶工舒服太多。
问:国密算法算力需求高,会不会拖慢我们老设备的运行速度?很多老PLC本来算力就够紧张的。
答:这个问题我被问了不下一百次。说实话一开始我也有这个担心。但现在国密算法早就有了专门针对轻量型工业设备的优化版本,SM2、SM3、SM4这些常用算法,改造之后对设备算力的占用不到5%,根本不会影响实时控制的稳定性。反而很多原来用的弱加密算法,占着资源还起不到真正的防护作用,换了国密反而更清爽。
工业场景下国密算法应用的核心落地方向
很多人一说起国密,就觉得是虚无缥缈的信息安全技术,其实落地到工业里,就是三个核心方向,全都是解决实际问题的。
第一个是
设备身份可信认证。现在远程运维越来越普及,很多设备都开放了远程接入端口,如果身份认证不可靠,黑客就能仿冒合法设备接入网络,要么偷数据要么下毒。用国密SM2算法做身份认证,每个设备有唯一的可信证书,根本仿冒不了,去年某风电集团改完之后,直接拦截了十几次非法接入尝试。
第二个是
传输过程加密。工业生产里,机床往MES传加工参数,工厂往总部传生产数据,原来大多是明文传输,只要在网络节点上抓包,就能拿到完整数据。用SM4做对称加密,传输过程全程密文,哪怕被抓包,破解的成本高到根本不划算,没人会费这个劲。
第三个是
静态存储加密。核心工艺参数、客户数据存在本地服务器或者云端,用国密算法加密存储,哪怕硬盘被偷、服务器被攻破,数据也拿不到用不了。
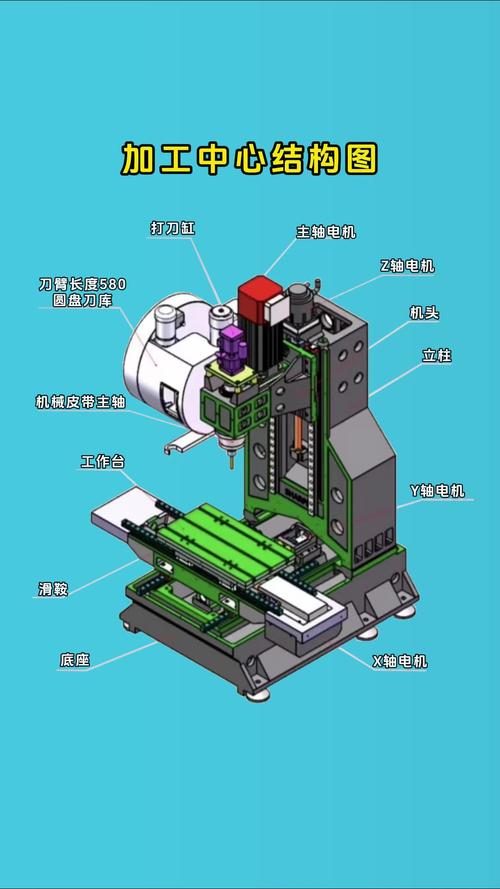 工业数控机床国密加密模块安装示意图
不过话说回来,现在很多集成商把国密包装得特别高大上,张嘴就是几十万上百万的方案费,其实很多中小工厂,核心设备也就几十台,改下来几万块就能搞定,别被忽悠了。
国密落地避坑:过来人踩过的三个雷
 国密落地避坑:过来人踩过的三个雷
我跑了这么多工厂,见过太多改了一半出问题,或者花了冤枉钱的,总结了三个坑,大家记好。
✅ 先梳理核心资产,再分步改造。别上来就全车间全工厂一起改,很多辅助设备根本不需要加密,纯浪费钱。先把核心工艺设备、核心存储节点找出来,先改这些,成本低,见效快,用得好再慢慢扩,稳得很。
❗ 别用通用IT场景的国密方案凑数。工业环境跟互联网不一样,高温、高湿、强电磁干扰,很多IT领域用的国密方案,放到工业环境里用不了半年就出bug,一定要找专门做过工业适配的方案,稳定性才靠得住。
💡 一定要留好升级空间。国密标准这几年也在持续更新,后续还有新的算法和应用规范出来,方案一定要支持在线升级,别弄完之后三两年就要全部拆掉重新换,那成本真的扛不住。
现在工业竞争有多卷,大家心里都有数。你花五六年磨出来的核心工艺,别因为省几万块的加密钱,给别人做了嫁衣。国密算法应用不是应付检查的门面活,是给你自己家吃饭的本钱上锁。
睡踏实觉,比什么都强。对吧?
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业数据安全下半场:国密算法应用落地实操指南 https://www.dachanpin.com/a/tg/69487.html