传统边界防护,为什么扛不住新业务?
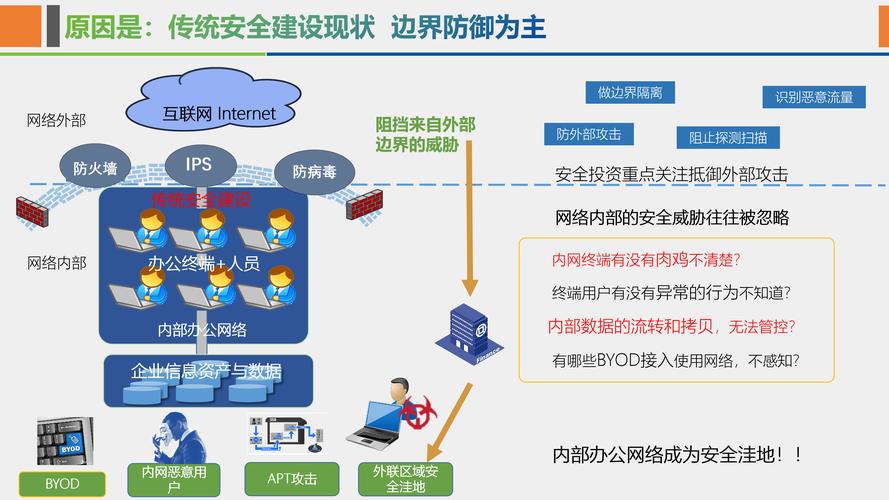
原来工业生产的逻辑很简单,整个工厂内网就是一个封闭圈,防火墙把出口一堵,物理隔绝,外面的人进不来,自然就安全。 现在呢?供应商要远程调试设备,运维要居家排障,客户要远程看生产进度,连车间里的机床都要连工业互联网平台采数据。原来那道厚厚的围墙,现在开了无数个口子。VPN就是最常见的口子,可VPN的逻辑是什么?只要你过了认证,就能整个内网随便逛。等于你开了门,放进来之后就完全信任了,一点后手都没有。 说实话,就算没有外部黑客,内部员工误操作插个带毒的U盘,你原来的防护照样抓瞎。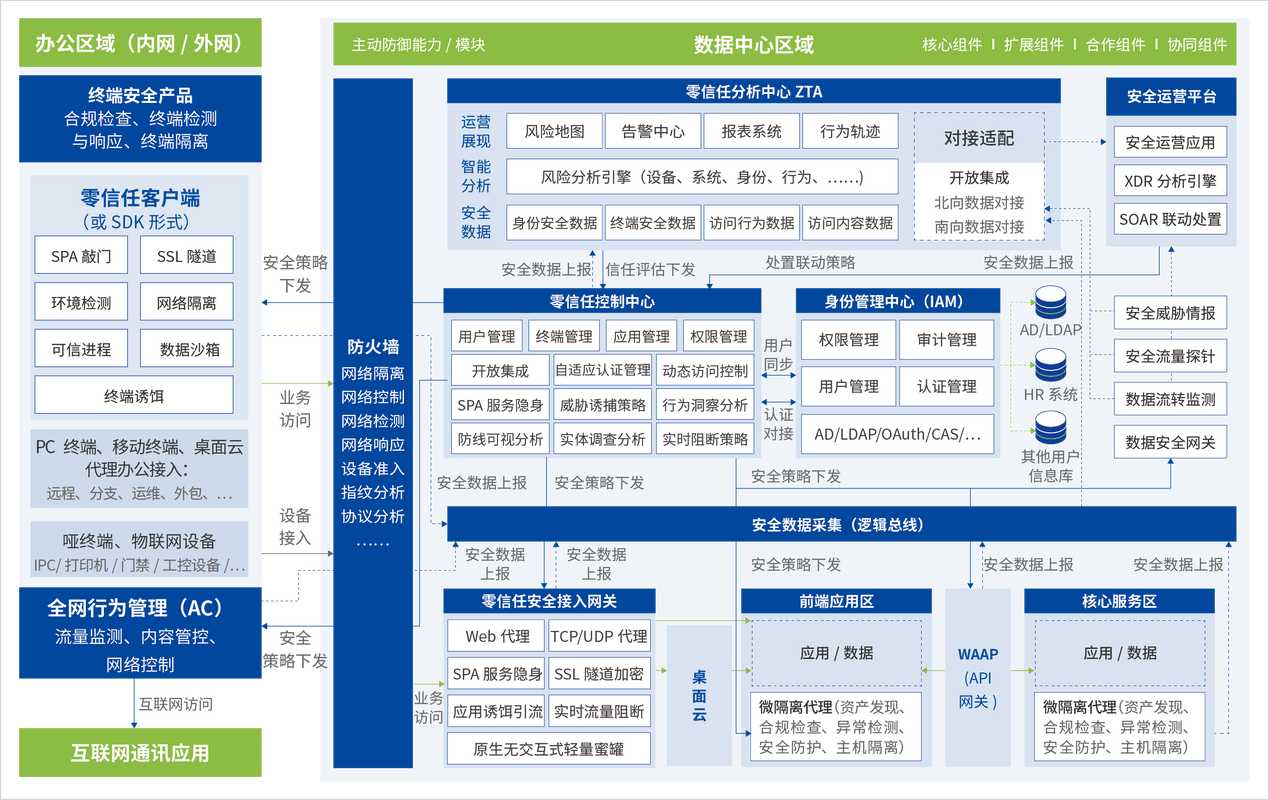
工业零信任架构落地,别踩这些坑
很多人一听零信任,就觉得是大厂玩的高大上概念,其实核心逻辑说穿了很简单,就是永不信任,始终验证,最小权限。放到工业场景,就是不管你是从外面进来的,还是工厂内部的人,要访问哪台设备,只能给你开哪台的权限,每次访问都要重新验证身份,别给你一竿子捅到底的权限。 不过话说回来,别把互联网那套零信任直接搬去工业,会死得很难看。 问:工业零信任架构,和互联网公司用的零信任不是一回事吗? 答:差别大了去了。互联网零信任管的是OA、文档这些办公业务,延迟多个几百毫秒根本没人在乎。工业控制场景不一样,PLC发指令要求端到端延迟不能超过10毫秒,你搞个层层加密次次复杂验证,直接把生产搞卡了,厂长第一时间就把你系统拆了。而且工业场景存量老设备太多,十几年前的老机床、老PLC,根本装不了任何客户端,你总不能让工厂把几百万的旧设备全换了吧?真正能用的工业零信任架构,必须能适配存量设备,不影响生产延迟,这才是及格线。中小制造企业,怎么低成本落地?
很多中小厂老板一听就摇头,说我一年利润才几百万,哪有钱搞这个?其实真不用一步到位。现在最新的实践都是分步走,先保核心,再扩范围,成本能降一大半。 💡 先切核心风险场景,别铺开。你先把远程运维、远程调试这块最容易出问题的入口改成工业零信任,别的内网办公先不动,大部分工厂十万以内就能搞定,风险直接降80%。 ❗ 别找只会做互联网安全的服务商。一定要找懂工业生产的,他们知道什么叫PLC延迟,知道老设备不能装客户端,不会给你搞一堆花里胡哨没用的功能,把产线搞卡。 ✅ 优先保护核心控制节点。把PLC、SCADA、MES这些核心生产系统管牢就行,别上来就要管所有的摄像头、所有的工位电脑,搞复杂了没人用,最后就是摆样子。 我今年春天跑浙江的产业带,很多注塑机、机床中小企业都在工业互联网平台上用按需付费的工业零信任服务,一个月几千块钱就能把远程调试的安全兜住,根本不用自己搭服务器养团队,太香了。 说实话,现在制造企业数字化转型,越转越离不开外网接入,你总不能为了安全把所有设备都断网吧?原来那道围墙早就挡不住了,换个思路,用工业零信任把每一个核心设备都锁好,不管谁来,都要查身份证,只给够干活的权限,这不比原来天天提心吊胆强?免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业零信任架构:破解制造工厂远程接入的安全困局 https://www.dachanpin.com/a/tg/69863.html