为什么传统工业网安扛不住新型攻击?
过去十年,工厂的网络环境早就变了。OT和IT深度融合,从AGV搬运机器人、PLC控制器到数控加工中心,几乎所有核心生产设备都连入了内网。传统防护逻辑是“堵外”,把好内外网的边界就行,默认内部所有设备都是可信的。 可现在攻击逻辑早就变了。攻击者只要突破一个小缺口,就能在整个内网横着走,从办公区摸到生产区,一发勒索病毒就能全干掉。 不少工厂试过用VLAN做分段隔离,对吧?但VLAN的配置太死板了,工厂动不动上新设备、改生产线,改一次VLAN配置要折腾整个网络,大工厂几百台设备,改一次就得停线几小时,成本太高,根本跟不上生产变化。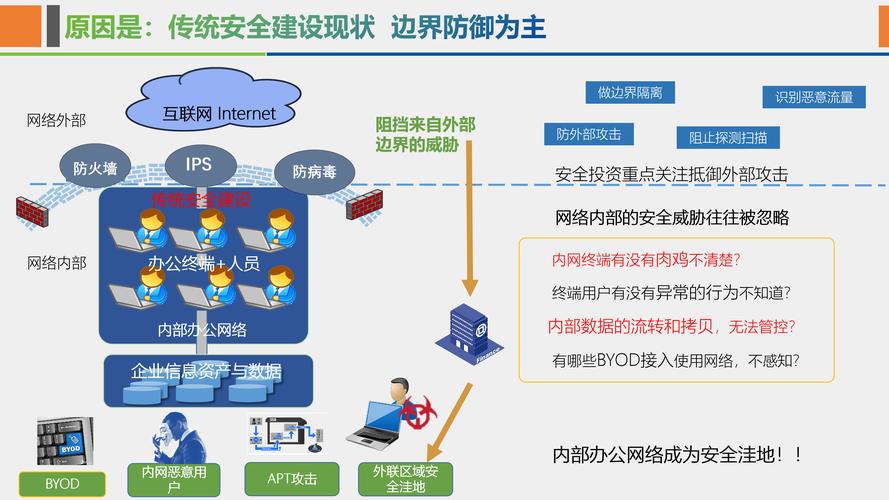
工厂落地微隔离技术到底踩过哪些坑?
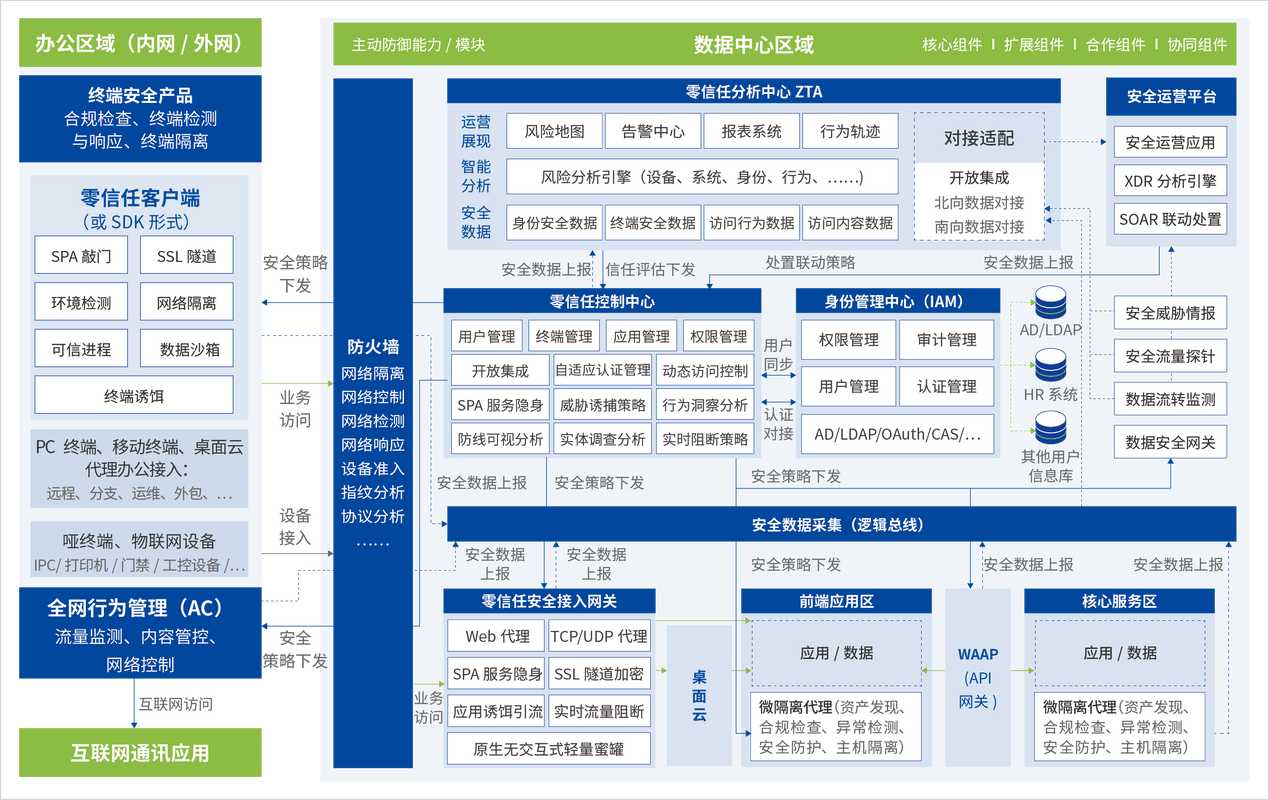
我见过太多踩坑的案例了。长三角一个做汽配的中型工厂,听了厂商忽悠,花八十万全工厂上了微隔离,结果三天两头断机器人的通讯,调试了半个月还是影响生产,最后不得已把策略全关了,八十万全打了水漂。 说实话,大部分坑都不是技术本身的问题,是没结合工业场景的实际来做。这里刚好答两个大家问得最多的问题: 问:微隔离技术是不是只适合头部大工厂,中小工厂玩不起? 答:还真不是。早期微隔离确实是给互联网大型数据中心做的,一套下来上百万很正常,但这两年针对工业场景优化的微隔离方案已经把成本降下来了,中小工厂按接入设备数量授权,十万以内就能覆盖核心生产线。而且不用一下子全工厂铺开,可以先给动力电池车间、冲压线这种高价值核心区先做,后续慢慢拓展,灵活度很高。 问:我工厂里有好多服役十几年的老PLC、老加工中心,连个正经操作系统都没有,能做微隔离吗? 答:这是最多人问的误区,很多人以为微隔离必须给每台设备装客户端才能用。现在工业微隔离本来就做了两种架构适配:一种是基于端点agent的,给带系统的工业电脑、HMI人机界面用;另一种是基于网络侧网关的,根本不用碰现场的老设备,只要通过核心交换机做流量识别和策略管控就行,哪怕是九几年的老设备,一样能做隔离防护。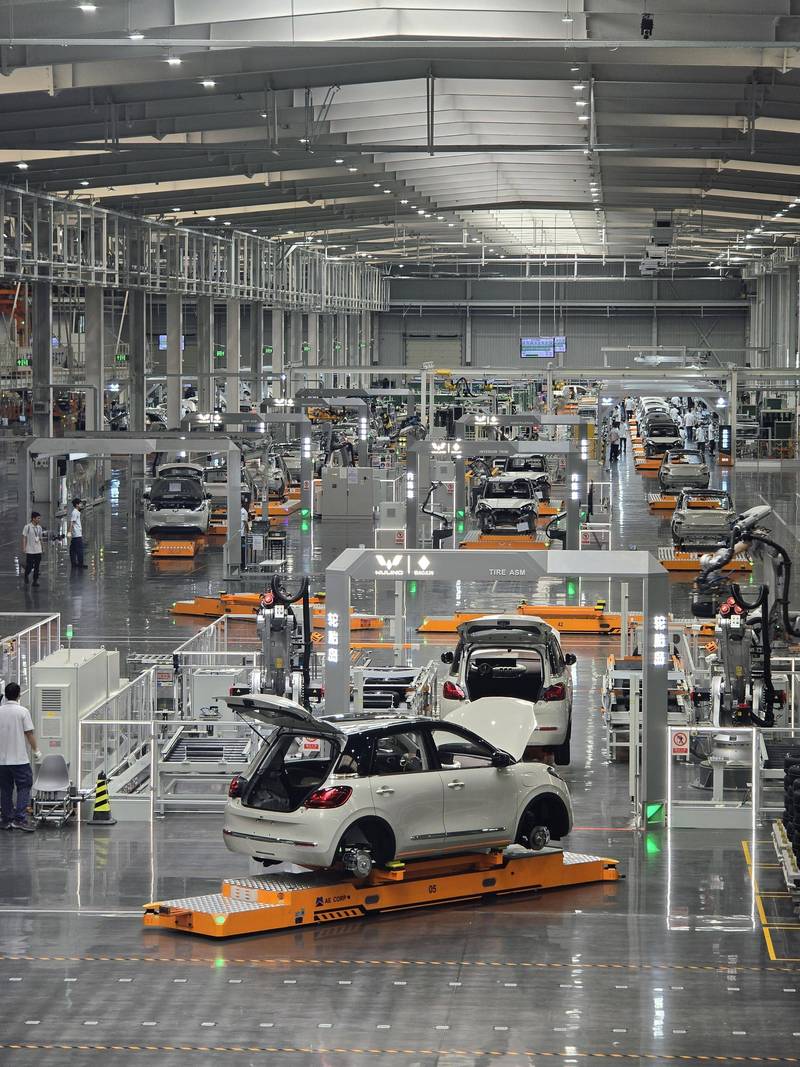
2024年工业微隔离的落地新趋势
相关推荐
-
藏在卡路里背后的,是与自己温柔相处的时光
第一次认真站在体重秤前时,我盯着那个数字沉默了很久。不是因为它有多惊人,而是突然发现,不知从什么时候起,我开始用 “没关系” 敷衍自己的身体 —— 加班后的深夜火锅、追剧时空掉的薯片袋、把运动服塞进衣柜最深处的瞬间,那些被忽略的小习惯,悄悄在腰间系上了松垮的绳结。 减肥这件事,从来都不是和数字的对抗,而是重新学会倾听身体的声音。曾经试过用极端的方式追求快速变…
-
PCBA 打样:电子产品研发路上的关键一步
在电子产业快速迭代的当下,每一款新产品从概念落地到批量生产,都离不开一个至关重要的环节 ——PCBA 打样。这个环节看似只是制作少量样品,却直接关系到后续产品性能稳定性、生产可行性以及成本控制,是研发团队验证设计思路、发现潜在问题的核心阶段。无论是消费电子领域的智能手环,还是工业控制中的传感器模块,甚至是医疗设备里的精密电路,都需要通过 PCBA 打样来迈出…
-
方寸天地藏万象:酒店作为城市文明的立体注脚
酒店从来不是简单的 “临时居所”,而是镶嵌在城市肌理中的多功能空间,是流动人群与在地文化对话的第一站,更是时代变迁中生活方式的微观镜像。从商旅人士奔波途中的歇脚点,到都市人寻求静谧的休憩港湾,从承载重要外事活动的礼仪窗口,到展现地域特色的文化展台,酒店的内涵在岁月沉淀中不断丰富,早已超越 “提供住宿” 的单一属性,成为兼具实用价值与精神意义的立体存在。 现代…
-
星空里藏着的 “小秘密”,其实离我们没那么远
夏夜躺在阳台的凉席上,抬头总能看见密密麻麻的星星铺在黑丝绒般的天空里。小时候总以为那些光点都是一样的,直到后来才发现,每颗星星都藏着独一无二的故事,就连它们的 “身份” 都千差万别。有的是燃烧了几十亿年的恒星,有的是反射阳光的行星,还有的甚至是遥远星系发出的集体光芒,这些藏在星空里的奥秘,其实只要愿意多留意,人人都能读懂几分。 先说说最容易被认出的星座吧,比…
-
一文读懂储能技术:原理、类型、应用与未来
在我们的日常生活中,电就像空气一样,时刻都不可或缺。但你有没有想过,电要是生产多了,用不完可咋办?这时候,储能技术就闪亮登场啦!它就好比一个超级大 “充电宝”,能把多余的电存起来,等需要的时候再拿出来用。那储能技术到底是怎么做到这一切的呢?今天咱就一起来唠唠。 储能技术,简单来说,就是把电能储存起来的一门技术。想象一下,有一个超大的仓库,这个仓库专门用来存放…