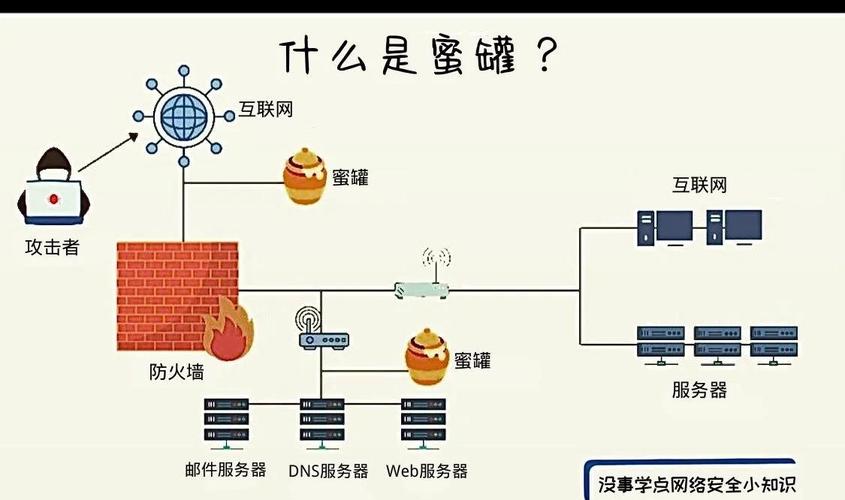
工业蜜罐不是互联网蜜罐换个皮,很多人理解错了
很多人以为蜜罐不就是摆个假服务器引黑客上钩吗?放到工业场景不就是改个名字?大错特错。互联网蜜罐抓的是扫端口、撞密码的散客,工业蜜罐面对的,是盯着你生产线、盯着你核心工艺的APT黑客,或者是拿了赎金就跑的勒索病毒团伙,对不对?工业场景有自己的规则,你摆个假的PLC设备,连PLC的握手流程都不对,黑客用工控扫描工具扫一遍,三秒就识破了。
工业蜜罐能解决工控安全的哪些真问题?
现在国内的工厂,谁还没个远程运维?谁还没连工业互联网平台?很多十年以上的老生产线,设备厂商都倒闭了,根本打不了补丁,漏洞摆在那,防无可防。这时候工业蜜罐的作用就出来了。
💡 选工业蜜罐要记住几个核心要点: 1️⃣ 一定要贴合自身行业场景,钢铁厂就用仿钢铁工控逻辑的蜜罐,别拿通用货凑数 2️⃣ 网络隔离必须做死,绝对不能让蜜罐和真实生产网连通,❗ 这点出问题就是灭顶之灾 3️⃣ 必须开完整日志记录,方便后续溯源,抓到攻击别放过,✅ 核心作用拆开来就是三个: 第一是提前告警,只要有人碰了蜜罐,百分百是非法访问,直接触发最高级告警,比你靠入侵检测误报率低太多。我见过太多案例,黑客刚摸进来就被发现,根本碰不到真实设备。 第二是完整溯源,黑客在蜜罐里的所有操作都会被完整记录,攻击工具、C2地址、甚至黑客的操作习惯都能拿到,方便网安部门溯源抓人。去年国内某风电集团就是靠工业蜜罐拿到了境外黑客团伙的完整攻击链,给全行业发了预警。 第三是被动兜底,就算你边界防护破了,黑客进来了,也能把他引去蜜罐,拖慢他的攻击时间,给安全团队留足够的反应窗口,不会一下子就把你生产线锁了。
2024年工业蜜罐的最新玩法,早就不是以前的静态陷阱了
去年到今年,我接触了好几个国内头部工控安全厂商的新方案,变化真的大。以前的工业蜜罐都是静态的,摆几个假设备就完事了,现在都是大模型驱动的动态工业蜜罐。
黑客进来之后,你想看工艺参数,我给你真的改了参数的运行曲线,你想动工业机器人坐标,我给你返回机器人移动的日志,甚至碰撞报警都给你做出来,黑客根本分不出真假,能在蜜罐里耗好几个小时,足够你安全团队定位处理了。还有不少厂商已经把工业蜜罐和工厂的零信任架构打通,只要是未授权的访问请求,直接导流到蜜罐,真实生产网络完全碰不到,防护逻辑比单纯的边界防护靠谱太多。
不过话说回来,现在行业里浑水摸鱼的也不少。很多厂家随便拿个开源蜜罐改个UI,就敢吹自己是专业工业蜜罐,卖几十万,坑了不少企业。你买的时候一定要记着,当场拿主流工控扫描工具测,能骗过扫描、协议逻辑没漏洞,才是合格的。别听厂家瞎吹概念。
说实话,现在工业联网是大趋势,漏洞不可能完全消掉,与其天天怕黑客进来,不如主动给他们挖个坑。工业蜜罐现在早就不是什么花架子,很多新工厂的工控安全方案里,已经把它做成标配了。
相关推荐
-
工业软件定义网络:给工厂网络拆绑,到底值不值得投?
我上周在东莞跑了三家做3C组装的工厂,每家的生产负责人坐下来,第一句聊的不是机器人,不是新产能,都是这个东西。 传统工业网络的坑,没碰过的人根本不懂 早年工厂搞自动化,网络都是跟着产线走的。工位定在哪里,交换机端口就拉到哪里。改一次工位,就要重新开槽布线,找弱电工人上门折腾,少则大半天,多则两三天。这段时间产线停着,工人工资要发,订单交期要拖,损失真的看不见…
-
伺服电机选型实录:参数再漂亮,装上去发抖怪谁?
最近车间又报废了一台伺服电机,拆下来一看,轴断了。不是因为过载,纯粹是惯量不匹配,共振震断的。好端端一个日系名牌,被一张采购单坑得粉身碎骨。说实话,这种事我真见太多了——不是电机不好,是用的人太迷信参数表上的数字,忘了现场情况千奇百怪。 伺服电机这东西,说到底是个执行元件,响应快、控制准是它的看家本事。但你得伺候好它。我见过有些工程师选型,看一眼功率和扭矩就…
-
巷尾的墨香与掌心的温度
青石板路被春雨浸得发亮时,我总爱往巷尾的老宅子跑。那是座黛瓦白墙的院落,木门上挂着块褪色的木牌,上面用隶书写着 “墨香斋” 三个字,笔锋里藏着几十年的时光。宅子的主人是陈爷爷,一个总穿着青色对襟衫的老人,他的手指关节有些粗大,却能捏着毛笔在宣纸上写出娟秀的小楷,也能握着刻刀在木头上雕出缠绕的梅枝。 第一次走进墨香斋是七岁那年,我追一只三色猫撞开了那扇虚掩的木…
-
磨削加工:当0.001毫米成为常态,车间里的那些事儿
干磨削的人,多少都有点强迫症。真的。上周去一个轴承厂,老师傅老张盯着刚磨完的套圈,眉头拧成麻花——表面怎么隐约有几道发蓝的纹路?磨削烧伤了。他气得把千分尺往桌上一拍:“又白干了!”这事儿其实不稀奇。精度要求越来越高,动不动就是IT5级、Ra0.2,可工艺还是十年前那一套,能不出问题吗? 别让你的冷却系统成了摆设 你以为换上高级数控磨床就万事大吉了?天真。机床…
-
制造执行系统(MES):为什么上了还亏?我见过的工厂踩坑真相
💡 上个月跑珠三角调研,见了三家做汽配的工厂,两家上了MES,老板拍桌子骂浪费钱,一家偷偷把利润做高了两成。落差这么大,太值得掰扯清楚。 别信“MES万能论”,九成工厂一开始就错了 很多销售一开口就吹,上了制造执行系统(MES)就能自动降本,就能实现智能化工厂,骗鬼呢。 我见过东莞那家做刹车盘的工厂,老板听了招商会的忽悠,砸八十万上了全套MES,连工人录数据…