上个月跑长三角三家离散制造工厂做安全评估,每家的安全方案预算都过了百万。拆开清单一看,一半都把工业蜜罐当凑数的摆设。连最基本的诱饵规则都没配。真的笑不出来。
很多人对工业蜜罐的认知还停留在“放几个假端口诱骗攻击者”,觉得把互联网蜜罐改改,贴个工业标签就能用。实际上工业场景的协议、设备都有独特的指纹,随便做几个假端口,攻击者扫一眼就能识别出来,根本不会上当。
问:我们工厂已经装了防火墙和入侵检测系统,为什么还要额外部署工业蜜罐?
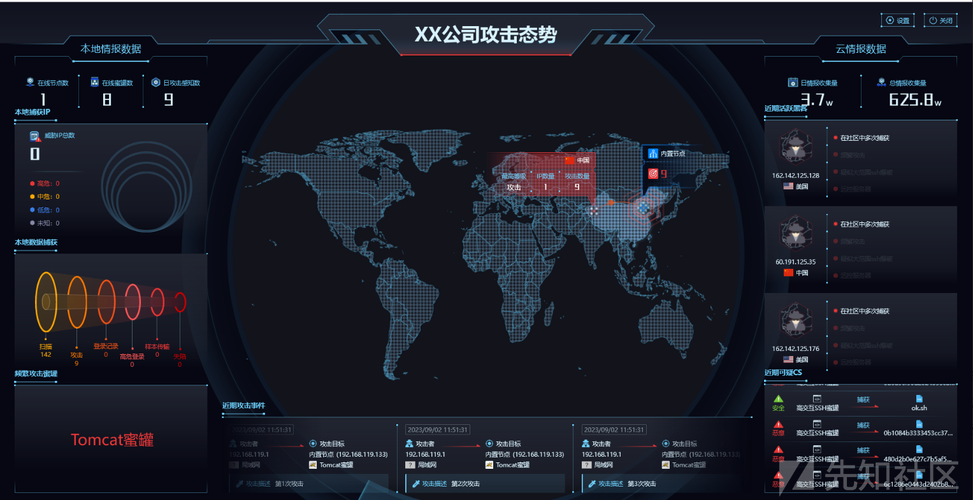
答:这个问题我平均每周都能被问三次。防火墙是拦已知的恶意地址,入侵检测抓的是已经入库的攻击特征,现在针对工控的APT攻击、内鬼窃密,全都是躲在你没人管的闲置IP段、废弃设备里摸情况,几个月不动作,你传统安全设备根本扫不到异常。工业蜜罐就是把这些灰色区域全做成诱饵,只要有任何非授权的访问,直接触发最高级别的警报——相当于你家没人住的储物间全装了开门感应灯,小偷一脚踏进去就亮灯,比你只锁大门靠谱得多。
2024年现在落地的工业蜜罐,早就不是当年静态的诱饵了。主流方案都会自动适配工厂真实资产的特征,你现场有12台西门子S7-1500PLC,蜜罐直接克隆出二十台和真实设备通讯指纹一模一样的假PLC,连设备型号、固件版本都对得上,攻击者根本分不出来。❗说白了,你拿十年前的老协议做诱饵,那不是诱捕,那是给攻击者指路呢。
我跑现场这么多年,见过80%的工业蜜罐部署都踩了坑,归纳下来就是三个:
1.
:很多企业为了凑合规要求,把工业蜜罐扔在防火墙外的DMZ区,从来不整理告警,半年下来垃圾流量占了99%,真攻击来了根本看不见。
2.
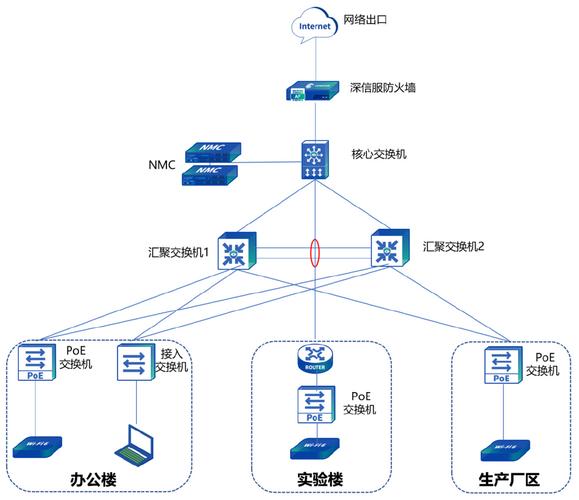
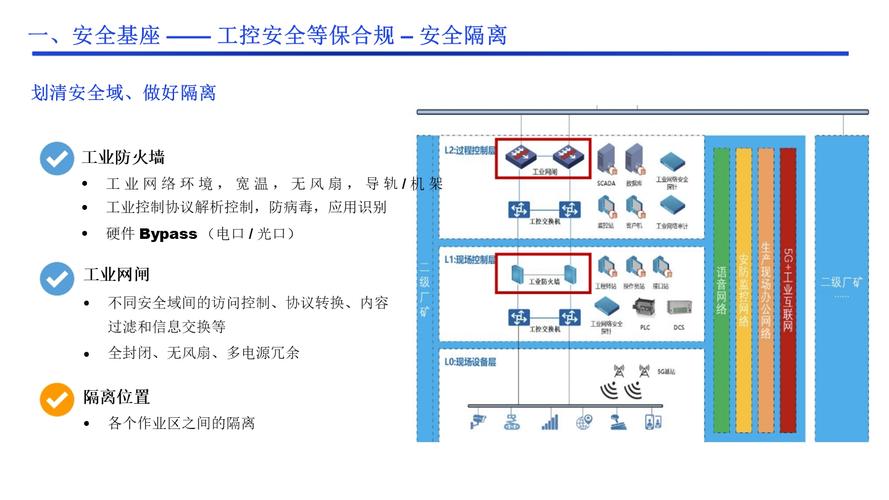
:你把蜜罐放在离生产区十万八千里的地方,攻击者都摸进生产网了,怎么会跑到你蜜罐里去?正确的做法是把诱饵节点撒在生产网的闲置IP段、边缘设备旁边,攻击者一横向移动就踩进去。
3.
:不少安全主管怕高交互蜜罐被攻击者当成跳板打真实设备,宁可用静态低交互的。说实话,只要做好二层隔离,根本出不了问题。反过来,高交互蜜罐能完整记录攻击者的整个攻击流程,知道他们到底想偷生产配方还是改工艺参数,这价值比一百条告警都大。对不对?
问:我们是千人不到的中小工厂,预算只有几万,能不能用得起工业蜜罐?
答:完全没问题。💡现在开源的工业蜜罐项目已经非常成熟,能模拟西门子、三菱、欧姆龙几乎所有主流工控设备的协议,找一台闲置的旧服务器就能部署,算上人工成本几千块就能搞定,完全能满足中小工厂的基础防护需求。别觉得工业安全是大企业的事,现在中小工厂早就成为攻击者的主要目标了,几千块买个兜底的警报,比你出事了花几百万挽回损失划算太多。
之前很多人觉得工业蜜罐就是个抓警报的工具,现在不一样了。上个月给一个国内头部汽配厂做方案,他们的工业蜜罐已经加了反制规则,攻击者进来偷核心模具的加工图纸,蜜罐直接给了带隐形水印的假图纸,顺着水印溯源,直接追到了竞品公司的办公IP,直接拿了实锤。
还有,现在不少厂商已经把大模型接入工业蜜罐,能自动分析攻击者的攻击手法,自动生成适配当前网络的新诱饵,不需要安全工程师天天熬夜调规则。这放在三年前,想都不敢想。
不过话说回来,我还是要泼一盆冷水。现在很多厂商把工业蜜罐吹成万能神药,好像只要部署了就能万事大吉,纯纯割韭菜。✅工业蜜罐从来都是工业安全防御体系的补充,不是替代。你防火墙不更规则,真实设备不补漏洞,权限不做整理,光靠几个蜜罐,那就是把锁装在纸门上,小偷一脚就踹开了。
这周要去东莞看几家电子组装厂的安全部署。希望能多见到几个真真正正跑起来的工业蜜罐,而不是标书里凑字数、合规检查摆样子的死诱饵。毕竟,藏对地方的钓钩,才能钓得到偷东西的贼。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业蜜罐:藏在工业生产网里的防御钓钩,多数企业都用错了 https://www.dachanpin.com/a/tg/70628.html