现在的工业远程控制,早就不是你以为的“远程看个数据”
很多人对工业远程控制的印象,还停留在2015年左右的老方案:找个运维小哥,把PLC的网线接到公网路由器上,远程用个消费级远控软件连到工控机上,屏幕上还飘着厂子里的生产看板,连车间的实时人数都能看到。我上次去一个机械厂做调研,看到他们的工控机上还装着这种软件,后台连接日志里,居然有来自境外IP的多次登录尝试,吓得我当场就让他们把软件卸了。 这种方案哪里是工业级的?跟你自己家用的电脑远程有啥区别?没有身份校验,没有操作审计,没有加密传输,一旦被盯上,整个厂的生产系统都得遭殃。 现在正经的工业远程控制,早就把这些漏洞堵死了。从边缘网关到云端隧道,全链路用国密算法加密,根本不会开放公网入站端口,都是网关主动向外建立加密连接,符合零信任架构的要求——每一次连接都要校验设备身份、操作人员权限,连操作的全过程都要留痕审计。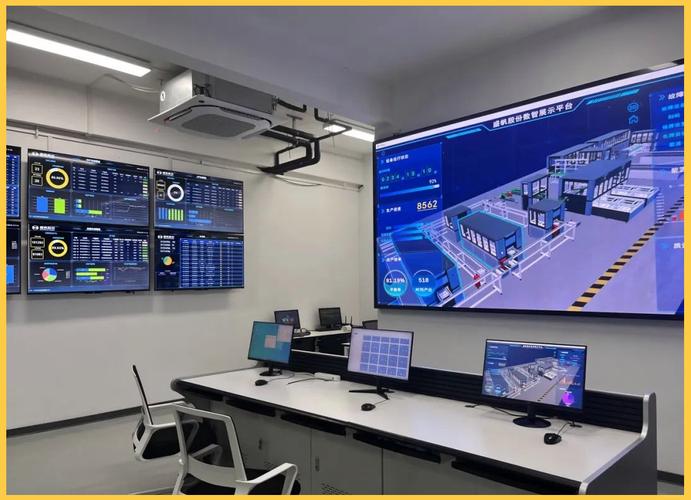
问:很多人担心工业远程控制开了端口,会被网络攻击,真的有这么危险吗?
答:说实话,2019年之前的老方案确实危险——直接把内网IP映射到公网,跟你家门不锁露着保险柜有啥区别?但现在合规的工业远程控制方案,根本不会开公网入站端口,所有连接都是设备侧主动发起的外联隧道。我见过最严的厂,给售后工程师开的权限,每次远程连接的操作全程录屏,操作完24小时自动收回权限,连本地的缓存都清掉,工程师根本碰不到车间里的其他系统,哪来的攻击入口?
算笔实账:工业远程控制的投入,多久能赚回来?
别光听厂商吹概念,算钱才是最实在的。 我去年帮苏州那家零部件厂算过一笔账:他们的一条核心注塑生产线,停机1小时的直接损失是1.8万——算上待交付的订单违约金、工人的待工成本、后续的加班赶工费用。之前平均每季度,这条线要因为设备小故障、参数漂移停4次,每次等工程师上门平均6小时,光这一块一个季度的损失就43.2万。 装了工业远程控制之后,80%的小故障,工程师在远程15分钟就能调好;剩下20%必须上门的,也是远程提前定位好故障点,带好对应的配件过去,上门的时间从6小时缩到1.5小时。算下来,一个季度能省41万多。 而一套覆盖整厂20台关键设备的工业远程控制系统,含3年的云端服务、故障告警功能,总共才12万。 这账算下来,不到一个月就回本了。 💡 别觉得这是个例,佛山有家做建筑陶瓷的厂,我帮他们算的账更狠——他们的窑炉停机1小时损失是7万,去年春天因为温控模块的参数漂移,等工程师从外地过来花了18个小时,光损失就120多万。后来他们装了系统,上个月同样的参数漂移,后台系统自动触发告警,工程师远程5分钟就把参数调回去了,前后停机不到10分钟。
问:我们厂规模不大,就十几台设备,有必要上工业远程控制吗?
答:太有必要了。我之前接触过一个做小型五金件加工厂的老板,总共12台数控车床,之前有台设备的系统每次到了固定加工量就会出报警,他自己的电工搞了半个月没搞定,找设备厂商的话,上门费就要2000块,还得等3天。后来他装了个轻量化的远程控制模块,总共花了不到8000块,厂商工程师远程连上去,10分钟就找到问题——原来是刀补的参数被误碰了,当场调好。从那之后他逢人就说这钱花的太值。别觉得大工厂才需要,小厂的停机损失其实占营收的比例更高,毕竟本来订单就不多,停一天可能当天的房租人工就赚不回来。
踩过30多个项目的坑,给准备上系统的厂提3个醒
- ❗ 别选那种需要把整个车间内网都打通的方案。之前有个食品厂为了图便宜,选了个消费级的远程控制软件,结果连车间的MES系统都暴露在公网上,上个月被勒索病毒加密了生产计划数据,光恢复数据就花了20多万。正确的做法是,工业远程控制的隧道必须做单设备物理隔离,网关和其他内网系统做防火墙隔离,哪怕网关被攻破,也碰不到其他生产系统。
- ❗ 别光看厂商吹的“连接速度快”,要看实际的操作延迟。我见过有些小厂的方案,远程操作的时候,鼠标点下去要2秒才有反应,调个参数要反复点好几次,跟隔着一层毛玻璃操作似的,根本用不了。正经的工业级方案,操作延迟必须控制在200ms以内,跟你在现场操作的体感差不多才行。
- ❗ 别把所有权限都一股脑给外部工程师。之前有个化工企业的客户,给售后工程师开了全厂区的系统权限,结果那个工程师操作的时候手滑,把反应釜的温度设定值调错了,差点出安全事故。现在的系统都支持细粒度的权限管控,比如哪个工程师能连哪台设备,能改哪些参数,操作的时候要不要二次确认,全部都可以自己设,别图省事开全权限。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:别再被传统运维坑了:落地3年的工业远程控制,真的能帮制造企业省多少钱? https://www.dachanpin.com/a/tg/71926.html