先说个真事。
去年冬天,北方某化工厂的自动化科长半夜给我打电话,声音发颤。测评机构进场第三天,不符合项列了四十七条。四十七条!他问我:我们防火墙也买了,杀毒软件也装了,怎么就不行?
我没法一句话回答他。因为等保2.0落到工业现场,和落在写字楼的机房里,几乎是两套逻辑。
一、等保2.0对工业的改变,不是加了几条那么简单
很多人还停留在等保1.0的印象里:定级、备案、测评、整改,一套流程走完拿个证。GB/T 22239-2019 出来以后,游戏规则变了。
最大的变化在哪儿?新版基本要求里单列了工业控制系统安全扩展要求。云计算、移动互联、物联网、工业控制,四个扩展项,工业这块分量最重。这意味着什么?意味着工控系统不再能靠一套通用IT模板糊弄过去。
具体到指标上,工控扩展里反复出现几个词:可用性优先、分区隔离、最小授权、白名单机制。注意顺序。可用性排在最前面。
这是工业现场和IT机房最根本的分歧。IT那边讲保密性第一,数据泄露是大事。工业这边呢?一条生产线停一小时,损失可能几十万上百万。你不可能为了装个补丁把DCS重启了,对吧?

二、通用IT方案搬进车间,为什么常常水土不服
我见过太多项目,安全厂商拿着一张IT清单就往工控网络里套。结果呢?
- 装了主机杀毒,扫描进程把PLC通讯周期拖垮,产线抖动;
- 上了入侵检测,Modbus、OPC DA、Profinet 它一个都看不懂,告警全是误报;
- 部署了补丁服务器,老系统根本打不了——Windows XP、Server 2003,甚至还有NT时代的机器在服役;
- 强制密码策略,结果操作员账户被锁死,班组交接都成问题。
说白了,工控环境有几条铁律:设备生命周期长(十五年是常态)、协议私有且实时性苛刻、系统不能随便停机、厂商远程运维通道是刚需。
你用IT的尺子量它,量不准。
问:我们厂是离散制造,用MES和PLC,也需要做等保2.0工业三级吗?
答:看定级,不是所有系统都要三级。判断依据是这套系统一旦遭到破坏,对生产、社会、公众的影响范围。一般流程是:先梳理资产清单(DCS、SCADA、PLC、MES、EMS都算),逐个定级备案,再按级别落地。离散制造里,单条产线的PLC控制往往定二级,接入互联网的MES或者远程运维平台可能被定到三级。别一刀切,也别为了省钱故意定低——后面测评会被打回来,返工更贵。
三、网络架构:分区分域这句话,做起来全是细节
等保2.0工业落地,网络架构是一号难啃的骨头。标准里那几句话——划分安全区域、实现边界防护——看着简单。
实际操作呢?先把整个工业网络的资产摸清。这一步就够喝一壶。很多厂的网络是十几二十年层层叠加出来的,谁改过根交换机,谁加过一个无线AP,谁也说不清。我经手过一个项目,图纸上的拓扑跟现场实际差了将近百分之四十。❗这个数字不是夸张,是台账。
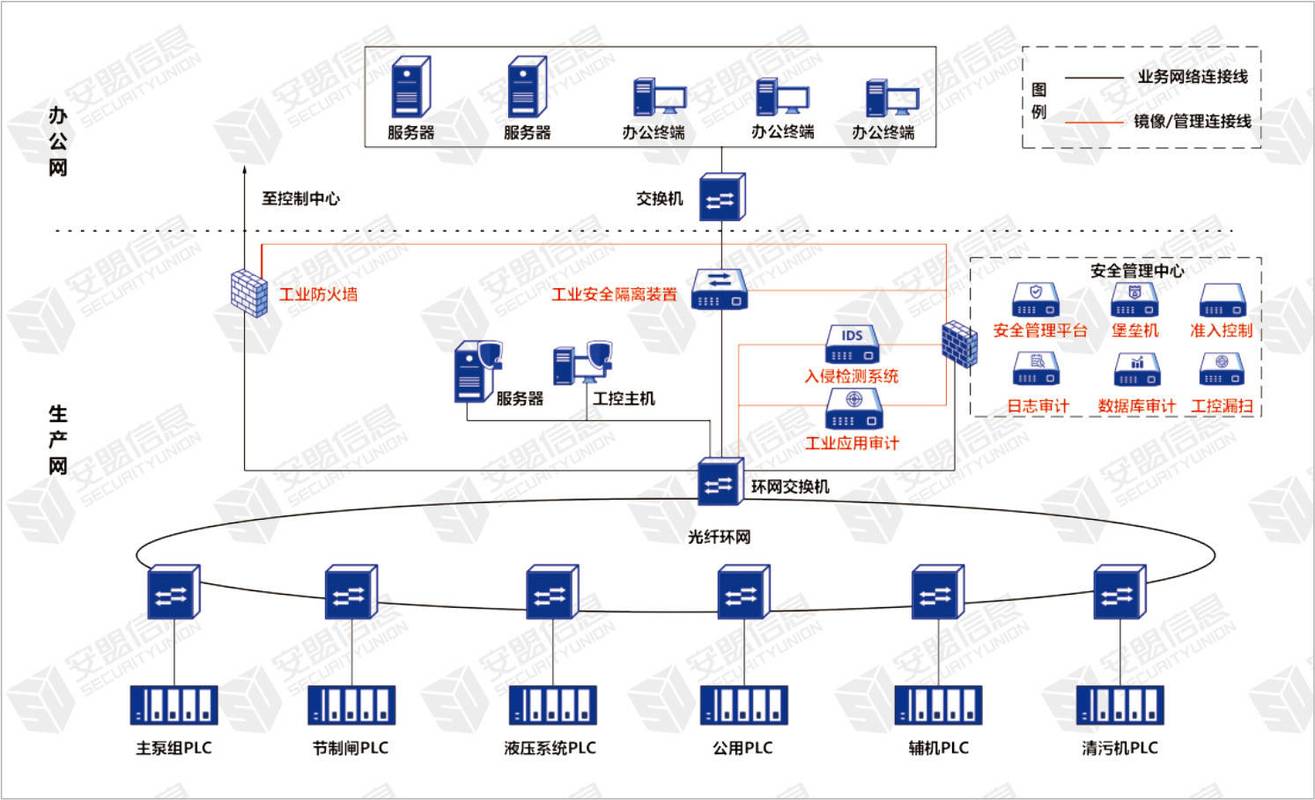
摸清之后,分区怎么划?我的经验是纵向分层、横向分域。纵向走企业管理层、生产管理层(MES)、过程监控层(SCADA/HMI)、现场控制层(PLC/RTU)、现场设备层。横向按产线、按车间、按工艺段切。
层与层之间,上工业防火墙。别拿普通的下一代防火墙凑数,它不一定认识工控协议。要选支持Modbus、OPC、S7、IEC 104深度解析的那种。策略配置的原则是白名单:只放行必要的功能码、寄存器地址、源目的IP和端口组合。别的全丢。
再提醒一句。管理网和生产网必须物理或逻辑隔离,DMZ区不是可选项。远程运维通道最容易出事,必须过堡垒机、过审计,能单向控制的就别开双向。
还有无线。车间里的WiFi、无线数传电台、4G/5G工业网关,全是入口。这块经常被漏掉,测评的时候一查一个准。
四、主机与审计:老设备的现实解法
计算环境这块,一句话概括——不能停机的系统,怎么加固?
答案是分层处理。新设备(Windows 10、Server 2016以上):常规加固,补丁按厂商兼容性清单打。半新设备:上白名单软件,只允许指定程序运行,这比装杀毒更适合工控。老设备:隔离,单独圈进一个区,前置网关做访问控制,数据单向采集出来。
日志和审计呢?工控系统本身的日志能力很弱,PLC基本不产生安全日志。所以要在网络层做流量审计——关键节点旁路镜像,把工控协议的操作记录、参数下发记录留存下来。
💡参数篡改是最阴的攻击方式。比勒索病毒还狠,因为你可能压根不知道什么时候被改的。审计日志就是这时候的救命稻草。
现在不少厂开始建工控安全态势感知平台,把防火墙、审计、主机白名单的日志统一收上来。方向对。但要提醒:平台本身也要做等保,分级部署,日志留存六个月以上。
问:等保2.0工业测评一次不过,整改大概要花多少钱?
答:没有标准价。测评费按系统数量和信息点规模算,三级通常几万到十几万。真正贵的是整改。我经手的项目里,四十几项不符合,整改投入从三十万到两百万都有,差距就在网络改造要不要停线。所以聪明的做法是:先做一轮差距分析(有的机构叫预评估),把问题摸清,再安排整改窗口和停机计划。别等测评组进场了才发现要动核心交换机——那时候停工损失和整改成本会一起压过来。
五、别把拿到证当成终点
说个让人不太舒服的观察。相当一部分企业的等保2.0工业项目,是奔着过测评去的。测评过了,项目组撤了,防火墙策略再没人动过,白名单三年没更新,态势感知平台的告警邮件没人看。
合规不等于安全。这话老生常谈,但在工业现场尤其真。
标准其实早就强调了持续监测的理念,制度、人员、运营这三块在测评里分值不低,而且最容易扣分。建议把安全管理真正落到班组:责任人、巡检周期、变更审批、应急预案与演练,形成台账。这样不仅测评好过,真出事的时候也能救你。✅
最后补一句。工控安全这几年变得很快:国产化替代、5G+工业互联网、边缘计算节点接入,每一样新东西都会带来新的攻击面。等保2.0的框架给的是底线,它不是静态的。盯着厂商的安全公告,盯着行业的漏洞通报,比什么都强。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:等保2.0工业落地手记:给一套DCS过三级测评,我们踩过的那些坑 https://www.dachanpin.com/a/tg/72961.html