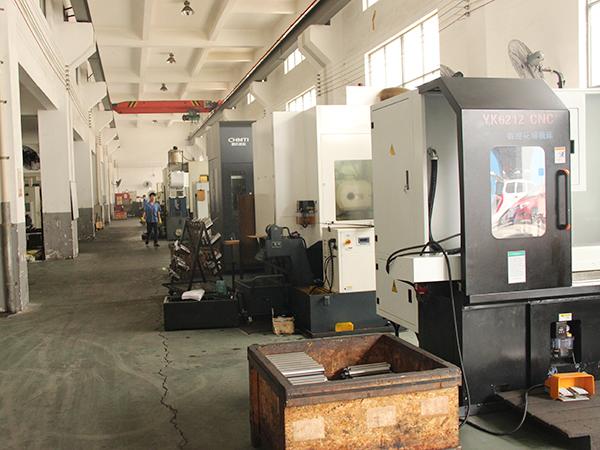
三年前我去浙江一家注塑机厂,车间主任拉着我看他那套老MES,说数据全往公有云传,加密用的是某国际算法。“安全不安全我不管,反正便宜。”前阵子再联系,他换了个说法——新上的采集网关,全换SM4了,证书还得从CA中心申。
这就是国密算法应用在工业圈的真实节奏。不是革命,是渗透。悄没声的,可挡不住。
标准不是建议,是硬门槛
不少人还以为国密是个“国产替代”的情怀工程。错了。《密码法》2020年落地,等保2.0又把密码应用单拎出来做测评。关键信息基础设施、电力调度、轨道交通、市政水务这几类场景,现在是硬性要求。
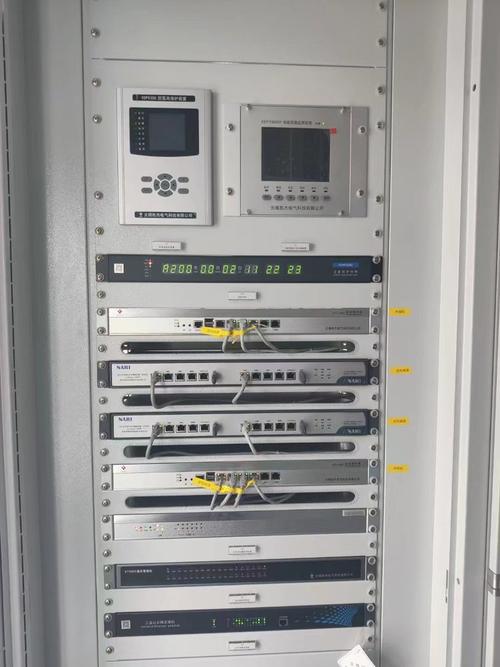
我翻过一份省级电网的物资采购技术规范。里面写得明明白白:纵向加密认证装置必须支持SM2、SM3、SM4,不支持的一律技术否决。招标现场没人跟你讲道理。
再往下游走,主机厂的要求会一层层传到零部件供应商。你给整车厂供一个带通信的控制器?那你的诊断接口是不是也得过一遍国密……说实话,很多中小供应商到现在还没反应过来。
三个算法,各管一摊事

说到具体,别把SM2、SM3、SM4搅成一锅粥。它们在工业设备里分工清楚得很。
- SM2——非对称,管身份。设备身份证书、密钥协商、数字签名全靠它。一机一证,出厂时把密钥对烧进安全芯片,之后跟平台握手就是SM2的事。
- SM3——哈希,管完整性。固件包算个摘要,OTA升级前校验一遍。改动一个字节,摘要全变。它不加密,只负责回答“有没有被人动过手脚”。
- SM4——对称,管数据。真正的业务数据加密,比如采集上来的温度、压力、位移,传输过程用SM4分组加密,速度快,扛得住高吞吐。
记住这个搭配:SM2握手 + SM4传数 + SM3验身 ✅。这不是我编的口诀,是现场跑出来的最省事组合。
坑,比技术文档里写的脏得多
纸上谈兵简单。真上手,问题全藏在细节里。
先说性能。一颗Cortex-M0的MCU,纯软件跑SM2签名,一次要几百毫秒。什么概念?你那条产线一秒要握手二十次,直接卡死。所以现在主流做法是配一颗专用安全芯片,比如带国密引擎的SE,签名能压到几毫秒。贵个几块钱,但省心。
再一个,时钟。这个坑特别隐蔽❗SM2证书是有有效期的,设备要校验证书,就得知道“现在几点”。可工控设备断电再上电,RTC经常归零。一归零,证书判定过期,通信直接挂。怎么破?要么给RTC配纽扣电池,要么设备启动时先跟授时服务器对一次时间再走认证。我们吃过这个亏,现场排查整整两天。
还有个更细的:随机数。SM2的安全性建立在真随机数之上。有些低端方案拿伪随机凑数,密钥可预测,等于白做。这个从外部根本看不出来,只能靠供应商的芯片认证资料说话。
💡 顺带一提,固件签名的私钥千万别放在设备端。一旦设备被拆解逆出来,等于你家大门钥匙挂在门口。私钥留在签发服务器,设备只存公钥,这是底线。

几个现场常被问到的问题

问:我们设备是老平台,MCU性能很弱,还能上国密吗?
答:能,但别指望软件全包。可行的路子是挂一颗外置安全芯片,把SM2签名和SM3哈希都甩给它,主控只负责调接口。成本增加通常就是一颗芯片加几根走线,比换主控划算太多。关键是选芯片时看它有没有国密局颁发的型号认证,没认证的,测评那一关过不去。
问:国密和国际算法能不能同时跑?客户两边都有要求。
答:可以,而且很常见。做法是双栈。TLS握手时通过cipher suite协商,客户端支持国密就走SM2套件,不支持就回落。麻烦的地方在证书链的维护,两套CA得同时管。我见过最省事的做法,是把国密证书和RSA证书做成绑定关系,一套设备身份两套凭证,运维压力小很多。
往前看,趋势其实挺清楚
工业互联网平台越来越多,边缘设备越来越多,设备身份这件事,会从“可选项”变成“入场券”。以后你一个新网关接进客户的云平台,第一步不是传数据,是证明“我是谁”。这一步,八成就是SM2。
还有OPC UA。以前大家用TLS,现在一些轨道交通和能源客户明确要求国密套件。OPC UA over TLS with SM suite,听着拗口,但真做起来,改动主要集中在安全策略配置和证书管理,协议栈本身动得不多。
我的判断:未来两三年,国密算法应用会从“合规驱动”转向“运维刚需”。一开始是为了过测评,后来发现设备身份和固件完整性这东西确实能解决实际问题——防止山寨配件接入,防止固件被偷偷篡改。到那时候,就不需要谁再来推动了。
那位注塑机厂的主任,上周又给我发消息。说新网关上线三个月,抓到两次非法设备尝试接入。他挺得意。
“早知道早换了。”
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:国密算法应用:从工控网关到PLC固件签名,这场替换比你想的安静 https://www.dachanpin.com/a/tg/72962.html