先问一句:你们厂那台人脸考勤机,数据存哪?
前年在长三角一家做精密齿轮的厂子做数据合规评估。IT主管很自信,防火墙、堡垒机、日志审计、终端管控,一套下来花了大几十万。我问他一句:车间门口那台人脸考勤机,员工的人脸模板存在哪台服务器上?谁能看?
他愣了三秒。然后说,那是后勤买的,走行政预算,不归我管。
——这就是当下工业个人信息保护最典型的切面。不是技术不够,是没人把这条线拉起来。设备科买设备,行政管门禁,IT管网络,法务看合同,人力资源管名册。个人信息像水一样,从部门之间的缝里漏下去。
一、车间里的“个人信息”,散落在你想不到的地方
一提个人信息保护,很多人脑子里浮现的是手机APP、电商、互联网大厂。工厂里有什么个人信息?工人的姓名工号,算个啥?
真去盘一遍,就笑不出来了。
- 生物识别类:人脸门禁、指纹打卡、部分高危岗位的虹膜识别。这类数据有个要命的特点——泄露了没法重置。密码能改,脸改不了。
- 行踪轨迹类:智能安全帽里的GPS、UWB定位工牌、AGV调度系统里的人员坐标、厂区Wi-Fi探针。轨迹拼起来,一个人一天去了几趟卫生间都能还原。
- 健康类:带心率监测的智能工装、高温高粉尘岗位的体征监测设备。按《个人信息保护法》第二十八条,这属于敏感个人信息,处理门槛高一大截。
- 工作行为类:工位上方的AI摄像头。离岗检测、玩手机识别、抽烟识别、未戴安全帽抓拍,一整套行为分析。数据往往还带着时间戳和工位编号。
- 最隐蔽的一类:MES里那条“操作员0031,14:22,修改注塑温度上限”。单看,不算个人信息。可它跟HR系统里的人名一关联,跟班组微信群那句“今天小李顶班”一拼——全露了。
❗ 这里有个特别容易翻车的认知偏差:去标识化 ≠ 匿名化。把姓名换成工号,法律上它仍然是个人信息,因为映射关系就躺在隔壁HR系统的数据库里,随时能还原。判断标准不是“我改了没有”,而是“还能不能合理地被重新识别出来”。
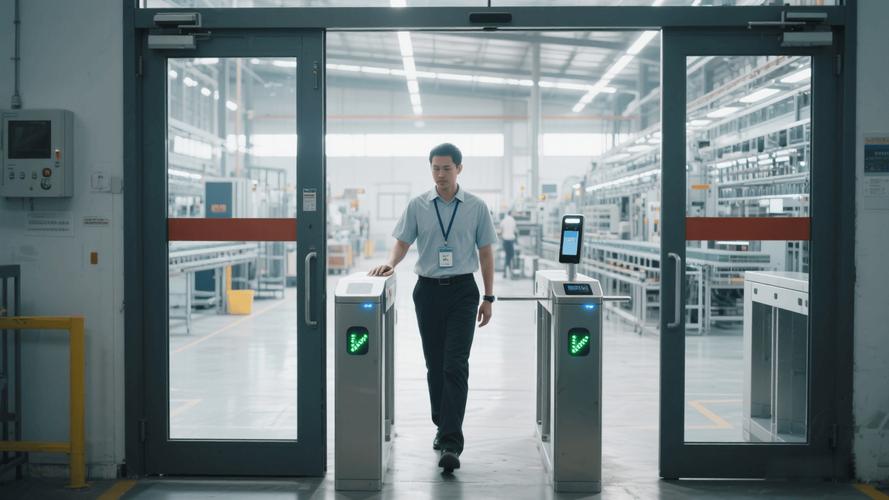
再说个数字。一套标准的人脸考勤终端,本地存储能扛两万张人脸模板,配上通行记录,一年下来是几十万条带时间戳的人员行踪数据。这么多数据放在车间配电柜旁边的工控机上,默认密码admin/admin。
说实话,我看过太多这种配置了。叹气。
二、真正的雷区,在OT和IT的夹缝里

SCADA、DCS、PLC这一层,本身不直接存个人信息。听起来挺安全对吧?问题出在连接处。
HMI的登录账户、工程师站的操作日志、历史数据库里的操作记录,都带着责任人的标识。而另一头,AD域、OA、HR系统里是实名的。中间那张映射表——操作员ID对应张三李四——往往就是一张Excel,躺在某个值班长的D盘里,文件名还叫“新建工作表(3).xlsx”。
这种结构性的脆弱,靠装一台DLP是堵不住的。因为数据根本没出境,它在内网里自由流动,谁都能拷一份走。
💡 有个实用检查动作,建议每个厂都做一遍:把厂区里所有能从外部“看进来”的通道列一张清单。VPN、4G/5G模组、远程桌面、厂商专用端口、无线AP、甚至设备铭牌上印的二维码。挨个问一句:这条路上跑的数据里,有没有自然人标识?
我见过一家做注塑机的企业,机床自带4G模块做远程诊断,出厂就开着,密码是出厂默认。三年了,没人改过。设备厂商能看到什么?HMI画面、报警日志、摄像头截图。画面里有没有人脸?有。
而这条通道,在信息科的资产台账里压根不存在。它归设备科。设备科说,这是机床的一部分啊,买了就带的。
三、两个现场最常被问到的问题
问:我们厂装了AI行为识别摄像头抓违章,这算处理个人信息吗?会不会违规?
答:算,而且大概率踩在敏感个人信息的边上。合规与否,不看你出发点善不善良,看三件事:必要性、告知与同意、最小化。
必要性——有没有侵入性更低的手段?比如主管定时巡检、班组互检。如果有,那全线AI监控的必要性就站不住。告知与同意——很多企业的做法是在员工手册第38页夹一段话,入职时签字。这不叫单独同意。敏感个人信息需要单独同意,得单独弹出来、单独说明用途和影响。
最小化——最实操的一条:把视频处理下沉到边缘盒子,违章片段本地留存,不上云、不外传,保留期压到15到30天,到期自动覆盖。别搞7×24小时全量录像传到总部云平台,那性质就变了,从安全管理变成持续监控。
问:设备厂商要远程接入做预测性维护,合同怎么签才不给自己挖坑?
答:把三样东西写进采购合同和技术服务协议,缺一不可。第一,通道清单——明确厂商通过哪几个IP、哪个端口、什么时段接入,多数时间保持关闭,需要时按次开通。第二,可见数据范围——白纸黑字写清楚厂商能看到哪些数据字段,视频流、人脸、工号必须是禁止项。第三,不留存、不二次利用——诊断完成后原始数据必须在约定天数内删除,并出具删除确认。顺手再加一条:违约金。没有罚则的条款,等于没有条款。

四、落地顺序别搞反了:先画地图,再谈产品
很多企业一上来就买DLP、买加密网关、买数据脱敏平台。钱花了小几百万,回头一看,车间里那几十台工控机还是各存各的,人脸模板还在本地硬盘上躺着。
顺序应该是这样的:
- 画数据地图。一张表,五列——数据源、含有的个人字段、存储位置、保留期限、可访问者。别嫌土,Excel就行。这一步往往最费劲,因为要跑现场、要问操作工、要翻老台账。但它决定了后面所有工作的方向。
- 分类分级。工业侧对标《工业数据分类分级指南(试行)》,个人信息侧对标《个人信息保护法》和GB/T 35273。两套标准怎么合?我的经验是,先按个人信息的那套做,因为它更严。
- 必要性审查。考勤一定要刷脸吗?IC卡加指纹备份,够不够用?智能安全帽的GPS能不能改成只在进入危险区域时定位,而不是全天候上传?大部分场景,砍掉一半的数据采集,业务流程照样跑。
- 合同下沉。把所有涉及个人数据处理的供应商,都补一份数据处理者协议。包括设备厂商、MRO平台、维保小程序、劳保用品采购系统。
- 留痕。同意记录、评估报告、访问日志、删除证明。监管来查的时候,这些是能拿出来的东西。拿不出来,属于“未采取必要措施”,罚则直接跳档。
五、罚款数字,以及比罚款更疼的东西
《个人信息保护法》2021年11月1日施行。《工业和信息化领域数据安全管理办法(试行)》2023年1月1日施行。这几年各省工信厅在推工业数据安全风险评估,检查力度肉眼可见地在加码。
罚则上限:五千万元,或者上一年度营业额百分之五,取高者。对一家年营收十亿的制造企业,那是五千万。这个数字,比大多数工厂全年IT预算还高。
但说实在的,比罚钱更麻烦的是人心。员工哪天发现自己的脸一天被扫三百次,数据还挂在一个没有密码的FTP上,这消息传到本地论坛,处理起来比重建一套系统难多了。制造业招工本来就紧,再沾上这种事……
所以下次走过车间门口那台打卡机的时候,多看它一眼。它认得你。可你未必认得它背后那套系统——存在哪、谁能看、存多久、传给了谁。
这买卖,不太公平,对吧?
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业个人信息保护:车间里的摄像头、工牌与OT-IT夹缝 https://www.dachanpin.com/a/tg/72965.html