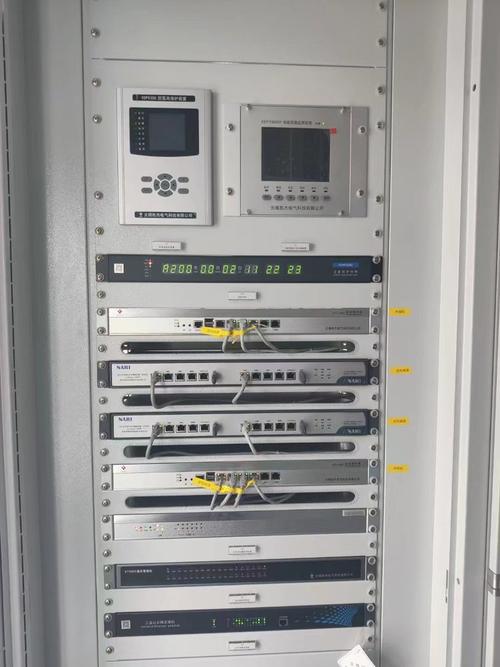
常州那家齿轮厂,停机26小时
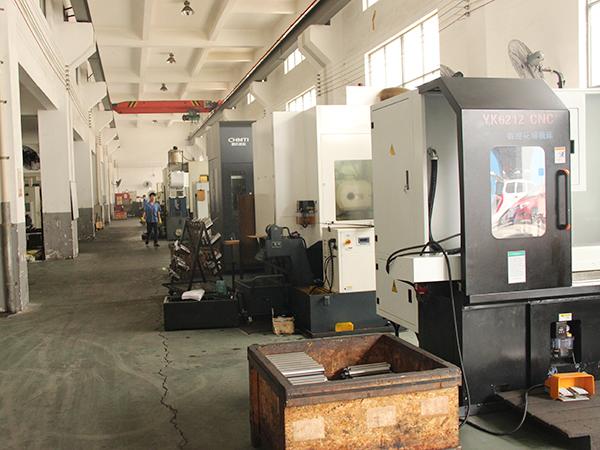
上周在常州,一家做精密齿轮的厂子。车间主任老周拍桌子:“内网物理隔离,怕什么?”三天后,供应商调试笔记本插进MES交换机。勒索病毒锁了三台加工中心的NC程序。停线26小时。损失他没说,脸色够看。
说实话,这种事我见多了。数据安全治理在制造业,最怕被当成买盒子。防火墙、杀毒、备份一体机,买完吃灰。然后出事了,骂IT。对吧?
数据安全治理,拆开看就四件事:数据在哪里、谁在用、怎么流动、出事了怎么查。少一件,都是漏勺。
先画数据地图,别急着上加密
机械制造的数据散得离谱。ERP里有订单、BOM、供应商价格。PLM里有三维模型、图纸、工艺卡。MES里有工单、质检、批次追溯。机床里有NC程序、刀具补偿、伺服参数。边缘网关里还有振动、温度、电流。很多老板只盯ERP。错了。
💡 第一步,分类分级。按价值、泄露影响、合规要求打标签。比如:
- 核心数据:核心工艺参数、CNC源码、热处理曲线、客户图纸。泄露等于丢订单。
- 重要数据:产能数据、良率、成本模型、供应商报价。泄露等于被压价。
- 一般数据:公开产品手册、通用作业指导书。但也要防篡改。
标签不是贴墙上。要绑到账号、目录、API、数据库字段。否则就是自嗨。

我见过一家做注塑机的,把工艺参数存在PLC和一台XP电脑里。没备份。硬盘挂了,老师傅凭记忆调了三天。数据安全治理?先做备份和版本管理。别笑,这是真事。
OT侧才是硬骨头:PLC不跟你讲零信任
OT网络天生信任。Modbus TCP?没认证。Profinet?实时优先。老设备跑Windows CE。你给它装Agent,它直接死机。所以OT侧的数据安全治理,要接受现实:补偿控制。
工业防火墙、单向网闸、数据二极管。能隔离的隔离。必须采集的,走代理网关。新设备尽量上OPC UA,配证书,做角色访问。老设备?网关代理,白名单,只读。

✅ 当前实践:边缘计算网关先做数据脱敏和聚合,再把结果送云端。原始数据不出厂。数字孪生要实时数据?可以,用单向通道。
问:车间物理隔离了,还需要数据安全治理吗?
答:需要。物理隔离只防远程,不防U盘、维修笔记本、4G路由器、供应商调试口。那家齿轮厂就是例子。隔离是底线,不是终点。
数据要流动,API就是漏斗
供应链协同、远程运维、云端质量分析。数据不流动,没价值。流动,就有风险。现在工厂最爱开API。ERP对MES,MES对WMS,WMS对物流。还有给客户查订单的接口。
问题来了:很多API没鉴权,或者一个Token走天下。更狠的,数据库端口直接映射到公网。我扫过,真的。别问我怎么扫的。
数据安全治理在流动环节,要盯:API资产盘点、鉴权、限流、审计、脱敏。客户手机号、供应商价格,该脱敏就脱敏。跨境传输?先看数据安全法和欧盟数据法案。机械出口企业尤其注意。
问:预算有限,先做哪三件事?
答:1. 资产盘点,画数据地图,标出核心数据。2. 账号权限清理,删掉共享盘Everyone,禁用离职账号。3. 备份加离线副本,定期恢复演练。这三件花不了大钱,但能挡住八成常见事故。
人的问题,比协议难搞
工程师拿图纸发微信。销售拿报价表回家。车间用共享盘,权限是Everyone。你跟他说安全,他说耽误干活。对吧?
所以别搞成警察抓小偷。数据安全治理要嵌入流程。图纸外发走审批,自动加水印。U盘管控,但留一个受控出口。DLP可以上,但规则别太蠢。否则天天告警,没人看。

审计溯源也很关键。UEBA、日志、操作录像。出了事,能查到谁、什么时候、拷了什么。没有溯源,安全就是纸老虎。
落地路线:三个月先止血
别搞大跃进。我建议:
- 0-3个月:资产盘点、分类分级、权限清理、备份恢复演练。先止血。
- 3-6个月:OT微隔离、API网关、DLP试点、日志集中。选一条产线试点。
- 6-12个月:数据安全治理平台、自动化策略、供应链数据交换规范。持续运营。
合规是底线。等保2.0、数据安全法、个人信息保护法。出口企业看GDPR、欧盟数据法案。别等罚款来了才动。
最后说一句。数据安全治理不是项目,是运营。没有终点。今天防住了勒索,明天可能是供应链攻击。保持敬畏,持续迭代。
先别问工具买哪个。打开MES服务器,看看共享文件夹有多少个Everyone。那就是起点。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:数据安全治理落地机械制造:从PLC到ERP的避坑实战 https://www.dachanpin.com/a/tg/72963.html