为什么现在制造企业必须重视等保2.0工业合规?
放在十年前,说工控安全,没人当回事。那时候工厂的控制系统都是封闭内网,不跟外界连,别说黑客,普通员工都碰不到。 现在呢?数字化转型,MES上云,工业互联网平台对接,供应链数据要传,设备要远程运维,原来的围墙拆了。攻击面直接翻了十倍都不止。 2024年上半年,国内工业领域勒索攻击事件比去年同期涨了近40%,南方三家汽配厂,整个产线被锁,停了三天,直接损失过千万,最后因为等保不合规,又罚了几十万。 真的停不起。
做等保2.0工业整改,90%的企业踩过这三个坑
我接触过不下几十家做过整改的制造企业,踩坑的真不少,整理了三个最常见的: 1. 用互联网等保的思路套工业:很多服务商只做过互联网公司的等保,上来就要求你全断网整改,还要把所有旧设备全换掉。工厂是24小时转的,停一天产损失几万几十万,你换吗?本来工控系统很多设备服役十几年,不可能说换就换,这种方案根本不落地。 2. 只拿证不做防护:为了省成本,找机构走个过场,花几万块买个证,该有的漏洞一个没补,该做的隔离一件没做。真遇到攻击,该瘫还是瘫,钱等于白花。 3. 舍不得前期投入:很多老板觉得,我做个等保要花十万八万,没必要。等出事了,赎金加停产损失,几百万砸进去,哭都来不及。 我去年见过一个做五金加工的老板,嫌测评贵,拖着不做,最后工控系统中了勒索病毒,花了八十万赎金,停产半个月,最后还被罚了十五万,怎么算怎么亏。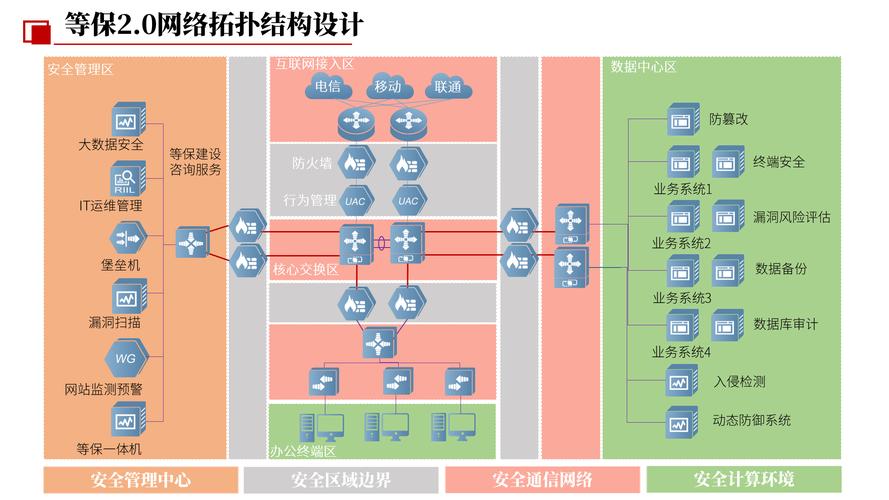
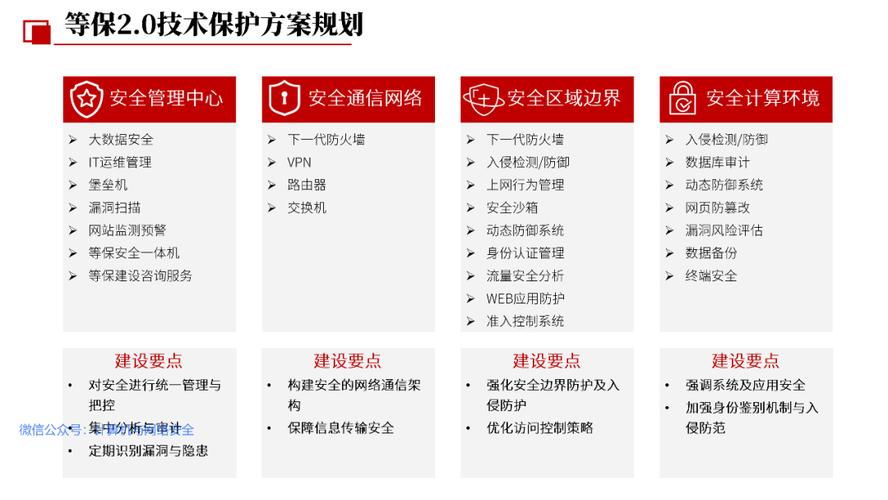
2024年等保2.0工业落地的实用经验,直接能用
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:等保2.0工业:制造企业别踩这几个隐形大坑 https://www.dachanpin.com/a/tg/69486.html