上个月去珠三角给一家汽车零配件工厂做智能制造改造后的安全评估,刚进门就看见运维经理蹲在中控室门口抽烟,头发炸得像鸡窝。他们上个月刚砸了两千万上了无人生产线,所有设备连网打通数据,结果上线才半个月,就栽在了工业网络安全上。一个来调试设备的供应商工程师,插了个带病毒的U盘拷程序,勒索病毒直接顺着内网扫遍了所有PLC,整条线停了11个小时,直接亏了近八百万。
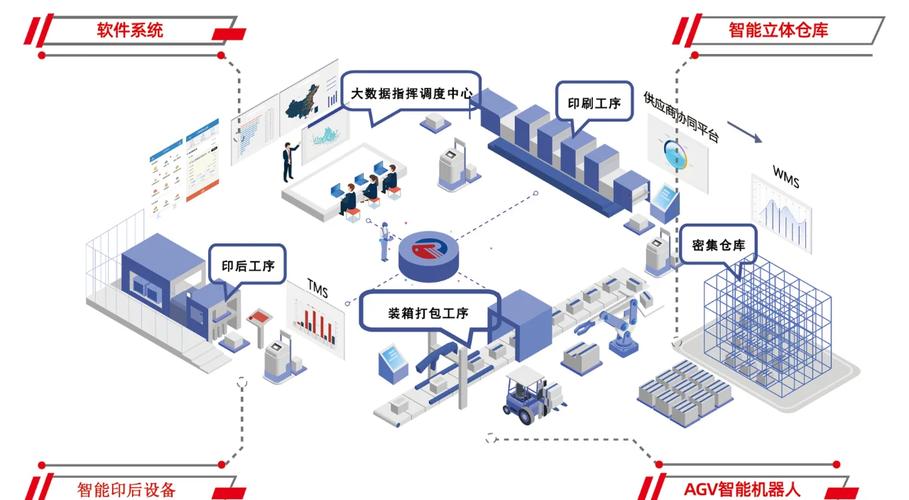
十年前的工厂,哪有什么网络安全一说?所有设备都是封闭运行,连外网都不碰,别说黑客,连工厂自己的网管都碰不到生产系统。现在不一样,智能制造喊了这么多年,稍微有点规模的工厂都在上云,都在搞无人车间,都要给供应商开远程运维接口,上下游供应链还要通数据,原来的围墙已经拆了。
很多老板的思路还停留在”我们是小工厂,黑客看不上”,说实话,现在勒索病毒都是自动扫网段,只要你有漏洞连了网,人家根本不挑,中了就锁你数据,要个几万几十万赎金,你给还是不给?不给停机一天亏的都比赎金多。
问:我们工厂早就把办公网和生产网物理隔离了,是不是就不用怕了?
答:物理隔离确实比完全不做防护强一万倍。但你摸着良心说,你工厂里没人用U盘拷程序?供应商不来现场调试的时候不用远程?行政人员不会把带无线的网卡插去生产网电脑?只要有一个入口,隔离就是纸糊的。我去年就碰到过一家做汽配的工厂,隔离做得严严实实,还是被维修师傅带的挖矿木马占了所有控制节点的算力,生产精度偏了三个丝,整批货全废。
问:那我买个普通防火墙装上去,是不是就能搞定?
答:大错特错。普通防火墙是给办公网做的,根本识别不了Modbus、PROFINET这些工业协议,更别说防护工业协议里的常见漏洞了。而且工业网络最忌误拦截,普通防火墙的策略经常会把正常的生产流量拦下来,搞不好直接给你弄停机,这个损失谁担?
我跑过上百家做数字化改造的中小工厂,十个里面有八个踩过这些坑,完全是拿钱打水漂。
❗ 第一个坑:砸大价钱买高端设备,根本不落地。
很多安全厂商上来就给你推零信任、态势感知,一套下来几十万上百万,你工厂拢共才不到一百台联网设备,一半还是十年前的老PLC,连不上管理平台,最后设备就放在机房积灰,钱白花了。
❗ 第二个坑:只防外网,不防内网。
绝大多数攻击都是从内部进来的。维修师傅的U盘,离职员工没回收的账号,供应商临时开的端口,这些才是最常见的突破口。我见过一家工厂,防外网的规则设得严丝合缝,结果内部随便插U盘随便改IP,最后中了病毒哭都没地方哭。
❗ 第三个坑:做完就不管,从来不演练。
安全不是一锤子买卖,装完设备就扔在那,半年不扫一次漏洞,一年不更一次规则,真出事了你连哪台设备被攻破都找不到,更别说快速止损了。
办公网、生产控制网、物联网设备网,必须分层隔离开,禁止跨域随意访问。就算暂时买不起专业的工业防火墙,先用VLAN划好域,把规则设好,成本几乎为零,防护效果提升一大截。
别笑,我去年给一家工厂做评估,百分之八十的PLC用的还是出厂默认密码,随便一个人扫到就能进去改生产程序,这不等于给黑客留大门吗?还有所有不需要对外的端口,全部关掉,远程运维用完就关权限,别常年开着。供应商要远程接入,必须走专用的临时VPN,用完马上回收权限。
真碰到勒索病毒,备份就是你的救命稻草。别把备份放在连网的服务器上,一定要做离线冷备份,每周定期更一次,花不了多少时间,真出事了最多丢几个小时的数据,不用给黑客交赎金。
不过话说回来,现在工业网络攻击的手法越来越新,就算做好了基础防护,也要定期做漏洞扫描,每年做一两次应急演练,真出事了才不会乱成一锅粥。
我接触过太多老板,愿意花几千万买设备做升级,一分钱都不愿投在安全上,总觉得出事是小概率事件。可真出一次事,半年甚至一年的利润就没了,搞不好工厂直接关门。工业网络安全从来不是给领导看的面子工程,是智能升级的底线。别等锁了设备、停了产,才想起当初没做防护。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:别让工厂的智能升级变成裸奔 https://www.dachanpin.com/a/tg/69718.html