最近跑了长三角和珠三角快二十家制造工厂,一半以上的厂长都跟我聊起同一个头疼事:生产线上网了,自动化改完了,效率涨了三成,安全漏洞跟着翻了倍。
上个月在东莞见一个汽配厂老板,拍着桌子说去年遭了一次
,三条缸体生产线停了六个小时,赶订单的货发不出去,违约金加停产损失直接亏了八十多万。原来装的防火墙加杀毒根本没防住,攻击从车间一台连了网的焊接机器人钻进来,横向移动摸到了MES服务器,等发现的时候已经晚了。
这事儿放在十年前根本不会发生。那时候大部分工业设备都是离线的,哪来的网络攻击?现在不一样了,工业互联网改造基本是每个工厂的标配,AGV、机器人、PLC、仓储系统全连在一块,攻击面比原来大了十几倍。原来那种碎片化的安全防护,早顶不住了。
很多人对工业安全的认知还停留在“不连网就没事”,说实话,现在你接电商订单、走供应链协同,能不连网吗?就算你生产线不连,你的ERP、采购系统肯定连,攻击只要进来就能横着走。
的核心,就是把工厂所有分散的安全数据统一收集、分析、响应,代替原来各个单点安全工具各自为战的状态。说白了,原来你每个门口安排一个保安,互相不通气,小偷从东门进来摸到北门仓库,保安都不知道。现在工业SOC就是给你建了一个统一的中控指挥中心,所有摄像头、保安的信息都汇总在这,谁不对劲一眼就能看到。
问:工业SOC和我们工厂原来用的IT防火墙、杀毒软件有啥不一样?
答:这个问题刚好戳中很多人的误区。原来的IT安全工具都是单点防御,防火墙挡外部入侵,杀毒杀已知病毒,对付现在的高级攻击根本不好使。现在很多攻击都是绕过端口,从脆弱的工业设备入手,慢慢横向移动,好几个步骤串起来才能完成攻击,单点工具根本看不到关联。工业SOC就是把所有环节的数据串起来分析,哪怕攻击拆成十步走,也能一眼把整个链条揪出来,还能提前预警还没发作的潜伏风险,这完全不是一个维度的东西。
我接触过不下十个上了工业SOC最后成摆设的项目,大部分都踩了下面这几个坑:
❗ 拿IT SOC改改就当工业SOC卖
很多互联网安全厂商转做工业安全,图省事,把原来给企业IT部门用的SOC改改界面,换个logo就叫工业SOC了。完全不考虑工业场景的特殊性:很多工厂还在用十几年前的老PLC,根本不输出标准日志,通讯协议也是五花八门,很多还是私有协议,IT SOC根本采集不到数据,最后就是个空架子,啥也检测不出来。
💡 不做
,扔给运维自生自灭
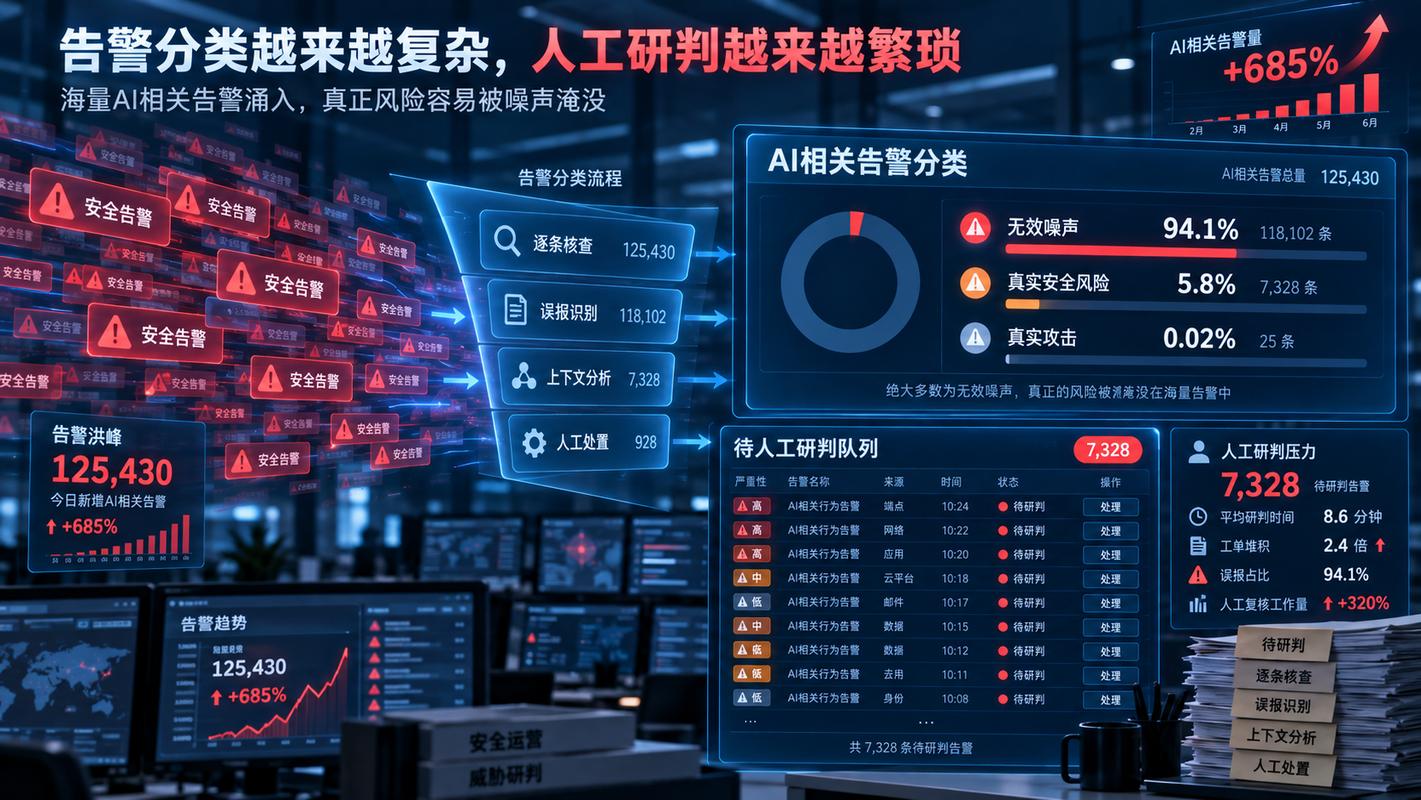
我见过一个年营收十几亿的工厂,花了两百万上工业SOC,运维部门一共四个人,每天平台推三四千条告警,百分之九十九都是误报,根本看不过来。到最后运维索性把告警关了,平台放在那落灰,相当于几百万扔水里了。
💡 完全照搬通用模板,不结合工厂业务
做芯片代工厂的核心风险是数据泄露,做汽车整车焊接的核心风险是生产设备被篡改出安全事故,做食品加工的核心风险是供应链数据被篡改,不同工厂的风险优先级完全不一样。很多供应商给你套个通用模板就完事,该重点防的没防住,没用的功能堆了一堆,钱花了还起不到作用。
问:我们工厂规模小,不到两百台设备,预算也不多,也需要上工业SOC吗?
答:说实话,现在黑客攻击就专挑中小工厂下手,因为中小工厂防护弱,而且为了赶订单宁愿交赎金,勒索攻击的成功率比大厂高太多。你停线一天,少则几万多则几十万的损失,现在已经有轻量化的工业SOC方案,中小工厂几万块一年就能用,门槛真的不高。别抱着侥幸心理,真出事了再补,晚了。
今年跑工业博览会跟行业朋友聊,能明显感觉到工业SOC早就不是以前只有大厂玩得起的天价项目了,变化真的很大。
第一个变化,原生适配越来越多。现在很多工业SOC厂商直接和PLC、工业机器人厂商做原生对接,不用再自己破解协议,数据采集的准确率上去了,误报率直接降了一大块,整体成本也降了不少。
第二个变化,大模型落地真的落到实处了,不是瞎炒概念。现在头部的工业SOC都用大模型做告警降噪和关联分析,原来几千条告警,过滤完只剩下不到十条真风险,运维不用再大海捞针,平台真的能用起来了。
第三个变化,轻量化订阅制普及了。原来都是百万级的项目,要上门部署要实施,现在很多厂商推出SaaS化的工业SOC,中小工厂可以按需订阅,一个月几千块就能用,还不用自己搭服务器,运维压力小很多。
我接触很多工厂老板,总觉得安全是虚的,看不见摸不着,不如买两台机器人划算。可真等出事了你才会发现,一次攻击就能把你好几年赚的钱都亏进去。现在工业SOC的门槛已经降下来了,不管大厂小厂,都能找到适合自己的方案,真的别再等出事了才想起补防护。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业SOC:给离散制造工厂装上安全免疫系统 https://www.dachanpin.com/a/tg/69867.html