去年我在广东东莞给一家做汽车零部件的工厂做工控安全巡检,进门就看到运维主管蹲在机房门口抽烟,脸拉得比驴长。
前一周刚被勒索软件攻了,三条生产线停了48小时,赔了客户快两百万。防火墙没拦住,入侵检测也没报警,黑客顺着供应商的远程运维口子就摸进了生产网,把所有PLC程序都锁了。
聊到最后他问我,现在网上吹的工业蜜罐,到底能不能用?会不会又是厂家收智商税?
很多人对蜜罐的理解还停留在IT领域,放个有漏洞的服务器在公网抓黑客。放到工业场景,这套完全行不通。
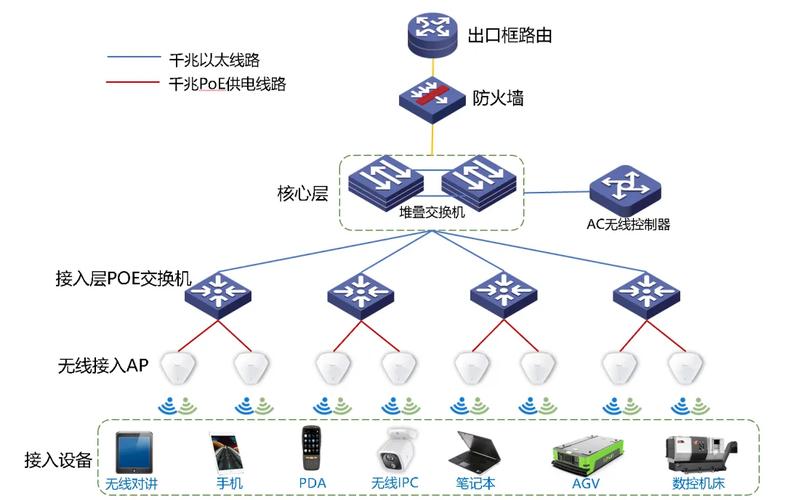
工业控制网络里跑的不是网站、数据库,是PLC、DCS、SCADA这些核心生产设备,通讯协议是专属的,很多老设备甚至连加密都没有,逻辑跟IT系统天差地别。
现在不少安全厂商赚快钱,拿普通IT蜜罐改个界面,加三五个常见的工控协议,就敢拿出来卖”工业蜜罐”。
纯属骗钱。
真正的工业蜜罐,核心要求只有一个:够真。你仿西门子S7-1200PLC,得连通讯协议的握手字节、响应时延都跟真实设备一模一样,不然黑客用常见的工控扫描工具扫两下,就能识破这是假设备。
好的工业蜜罐,甚至能模拟出PLC运行时的寄存器变化,跟真实生产线的工艺逻辑看起来毫无差别,黑客进去了都不知道自己踩进了陷阱。
问:我们工厂已经装了工业防火墙,还要装工业蜜罐吗?
答:防火墙是拦已知威胁的,现在黑客攻击工控网络,大多走的是合法通道:要么是偷了远程运维的账号密码,要么是供应链投毒带进来的,要么是用的零日漏洞,防火墙根本识别不出来。去年中东有家化工厂出事,就是供应商的运维账号被拖库盗走,防火墙放行了合法授权的流量,直接放黑客进了生产网。工业蜜罐就是给这种漏网的黑客挖的坑,只要对方触碰了蜜罐的节点,立刻就能触发告警,还能抓取攻击样本溯源,比干等被攻击强一百倍。
说实话,我见过太多工厂花了几十万买工业蜜罐,最后放那当摆设,甚至还帮了倒忙。
最离谱的一次,江苏有家加工厂,运维不懂工控网络,把蜜罐直接跟真实PLC放到同一个IP段里,结果ARP冲突,搞得三条包装线停了快四十分钟,老板差点把运维开掉。还有的把蜜罐藏得太深,放在核心交换机最角落,黑客从进来就没走到过那个区域,从部署到到期,一个攻击都没抓到。
工业蜜罐部署,核心逻辑是
。常见的正确玩法有三种:
1. 哨兵型:放在生产网入口的DMZ区,专门诱骗刚摸进来的黑客,一踩进去就报警,属于提前预警的作用。
2. 混放型:把工业蜜罐跟真实PLC放在同一个VLAN里,十台真实设备混一台假的,黑客扫网段的时候根本分不出来,中招概率极高。
3. 纵深型:在不同的生产区域都部署节点,黑客越往核心走,越容易碰到蜜罐,哪怕第一道防线漏了,后面还有坑。
问:工业蜜罐本身会影响真实生产线的稳定运行吗?
答:只要部署操作没问题,完全不会。现在主流的工业蜜罐大多用
,资源占用比你电脑上开个微信还小,就算是高交互的蜜罐,也要求单独划VLAN隔离,不会跟真实设备抢带宽抢地址。之前出的那些冲突、断网事故,全都是部署人员不懂工控网络的基本规则,跟工业蜜罐本身没关系。
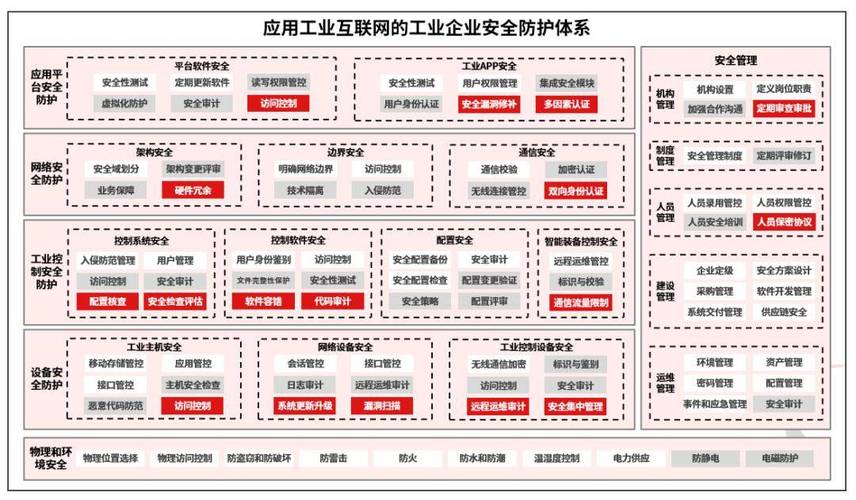
,不用再花额外的功夫做整改,等于花一份钱办两件事。
不过话说回来,现在最新的实践里,工业蜜罐的作用早就不只是诱捕黑客了。很多行业联盟会把各个企业蜜罐抓到的攻击手法、威胁样本汇总成行业威胁情报,你抓一次陌生攻击,整个行业都能跟着补漏洞,相当于一起养了个探子。
还有不少企业会用工业蜜罐做自己防护体系的测试,故意在蜜罐上放已知的模拟漏洞,找安全团队来模拟攻击,测自己的防火墙、IDS灵不灵,实战出真知,比纸面测试靠谱多了。
吐槽一句,现在很多厂商吹什么”AI全自动工业蜜罐”,说放那就不用管,能防所有攻击。你千万别信。工业现场太杂了,很多十几年前的老PLC,协议都没公开,都是厂家自己私有的,你想模拟都得自己扒包调试,哪来的全自动?我上个月在工业安全展碰一个销售,张嘴就说我们支持所有工控协议,我当场拿了一个老款欧姆龙CP1H的通讯抓包给他,让他仿一下,他直接哑火了。
选工业蜜罐,就看三个点:
第一,你现场用的协议它支持不支持,尤其是老设备的私有协议,能不能定制模拟;
第二,仿得真不真,能不能躲开常见工控扫描工具的识别;
第三,告警准不准,别动不动就把真实设备的通讯当成攻击,天天误报,运维看几天就直接关告警了,等于白买。
中小工厂也不用觉得贵,现在几千块的轻量版工业蜜罐都有,万把块就能部署一套够用的,比起被攻击停线一天赔几十万,这点投入真的太值了。
工控安全从来不是摆一堆设备就能高枕无忧,你得给黑客留套陷阱,等他漏进来的时候,能第一时间发现。工业蜜罐不是什么万能神药,但只要用对了,就是工控防护体系里最顺手的那把钩子。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业蜜罐:藏在工控网络里的陷阱,真能防住黑客攻击? https://www.dachanpin.com/a/tg/70246.html