上个月去南方跑了三家汽配工厂,有一家厂长拉着我看他刚被挖矿木马搞瘫痪的数控车间,屏幕上还留着黑客挂的勒索信,脸绿得跟车间的安全出口指示灯似的。
他们做了边界防火墙,做了物理隔离,怎么还被搞了?说穿了,就是老思路跟不上新威胁了。
原来我们做工业安全,核心思路就是“筑高墙”,把内网和外网切开,内网里所有设备默认都是可信的。只要没人从外面攻破防火墙,内网就是安全的。
放到十年前,这个逻辑没问题。那时候大部分工业设备连网都不连,别说远程访问了,U盘都很少用。
现在呢?
柔性生产要对接供应链数据,设备故障要远程运维,无人车间要手机APP看数据,连第三方的运维工程师都要常年接入内网调设备。原来清晰的网络边界,早就碎得不成样子了。
我见过不少上万人的大厂,核心生产网里,随便一个外来的笔记本接个网线就能拿到PLC权限,连个身份验证都没有。这不叫防护,这叫给黑客画地盘,欢迎随便逛。
说实话,现在黑客攻击工业系统,根本不用费劲儿破防火墙,找个第三方供应商的弱VPN,或者扔个带毒U盘让员工插了,进去之后就能横着走,整个生产线随便摸。
问:我们工厂生产对实时性要求特别高,加一堆验证会不会拖垮生产?
答:这是我听到最多的疑问。放在十年前,可能真有这个问题,现在的工业零信任架构早就做了针对工业场景的轻量化优化,专门适配工业低延迟的要求,身份验证走的是专用的协议通道,延迟控制在10毫秒以内,连对同步要求最高的锂电池卷绕生产线都感知不到变化,完全不用怕影响生产。
问:我们就是个百来人的小加工厂,产值才几千万,有必要花这个钱吗?
答:太有必要了。你以为黑客只盯着大央企?现在黑客都用自动化扫描工具,全网扫没有身份验证的工业内网,扫到谁就是谁。上个月出事那个汽配厂,年产值才八千多万,最后掏了八十万赎金才解锁设备,这钱够上三套不错的工业零信任方案了。亏不亏?
不过话说回来,也不是小厂就得一步到位全配齐,先把核心生产区做了,也花不了多少钱,买个平安,太值了。
很多厂商卖方案,张口闭口就是给你堆一堆硬件软件,好像装完就万事大吉。错得离谱。
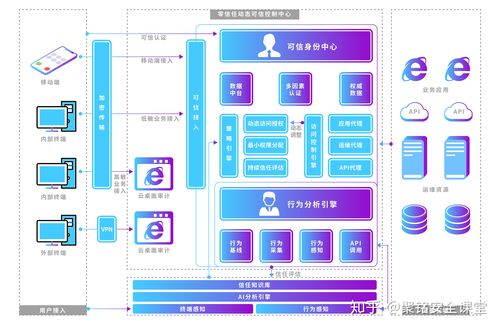
工业零信任架构的核心,是换个思路,把原来“内网默认可信”的逻辑,改成“永不信任,始终验证”。
说白了,不管你是内网用了五年的老PLC,还是集团总部来的运维工程师,还是供应商来对接数据的系统,哪怕你昨天刚验证过一万次,今天只要接入,只要改了通讯路径,就得重新验证。没有谁是天生可信的。
现在成熟的方案,都会做几个核心动作:给每一台工业设备分配唯一的
我去年跟进过一个光伏电池厂的项目,他们搞完整套之后,遇到过一次供应商VPN被攻破的事儿,黑客刚蹭进去碰了第一个节点,直接就被系统拦了,连生产区的边都没摸到。放在以前,黑客进去就能把整个电池车间的MES系统全锁了,损失几个亿都有可能。
对吧,这才是工业零信任该起的作用。不是给你摆样子看的,是真出事的时候能给你挡下来。
很多工厂一上来就被厂商忽悠,花了大几百万,最后搞完用不起来,兼容不上老设备,还一堆问题。其实落地根本不用这么急,按步骤来,稳得很。
💡 第一步:先摸清楚自己的资产,再谈方案
很多工厂做了十几年,连自己到底有多少台联网的工业设备都说不清,哪些设备连了网,走的什么协议,谁在接入,全是糊涂账。这个时候别买设备,先花一两周把所有资产梳理一遍,把通讯路径理清楚,再找方案,不然钱肯定花歪。
❗ 第二步:先核心,后外围,别一口吃成胖子
不要上来就把整个工厂所有网络全改一遍,风险太高,还影响生产。先把核心生产区,比如冲压、电池、总装这些最值钱的区域做了,跑两三个月没问题,再慢慢扩到外围的仓储、办公、供应链接入区,稳扎稳打,出事也影响不了全局。
✅ 第三步:一定要选适配工业场景的方案,别拿互联网零信任凑数
互联网的零信任是给员工、给办公系统用的,跟工业场景根本不搭。工业场景有大量十几年的老设备,没法装客户端代理,还要兼容Modbus、S7、Profinet这些传统工业协议,一定要选原生支持工业协议、支持无代理验证的方案,不然你花了钱,老设备接不进去,等于白搭。
我见过太多工厂踩这个坑,拿互联网的零信任方案往工业上套,最后花了几百万,不得不推倒重来,亏到姥姥家。
现在很多人说,工业零信任是未来工业安全的标配,这话我信。以后无人车间、远程运维、工业互联网只会越来越普及,边界早就没了,你还抱着原来那套边界防护的老思路,不就是让自己的生产线裸奔吗?
真等黑客把你生产线锁了,再想着补,那成本,可就不止十倍八倍了。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业零信任架构:干掉工业内网“裸奔”的那把刀 https://www.dachanpin.com/a/tg/70244.html