为什么现在工厂内网,缺不了微隔离技术
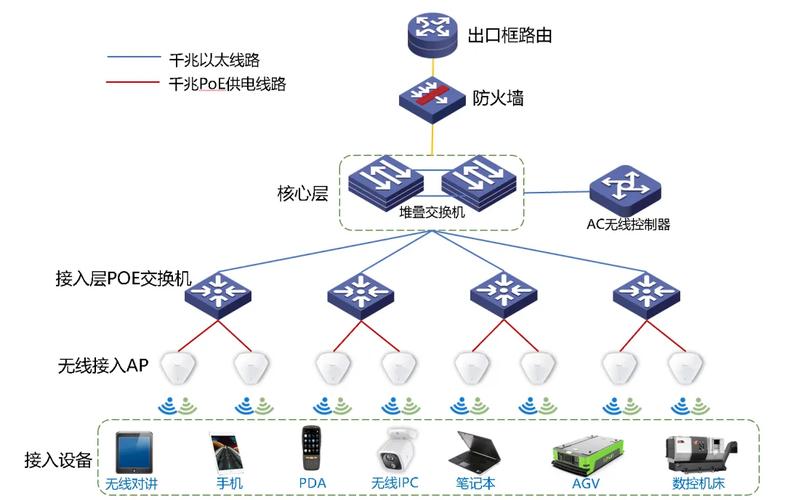
说实话,我刚接触工业安全那会,大部分工厂的内网就是“不设防的公园”。只要进了大门,哪个设备都能互相访问。原因也简单,早年工业设备根本不联网,大家也没这个意识。现在不一样了,你去任何一个新工厂走一圈,数控车床、机械臂、AGV小车、SCADA系统全连在网上,任何一个节点中招,几秒就能传遍整个厂区。 之前那段时间,制造业勒索病毒大爆发,中招的工厂十个有九个都是病毒从一个弱防护节点横向移动,攻破了核心生产系统。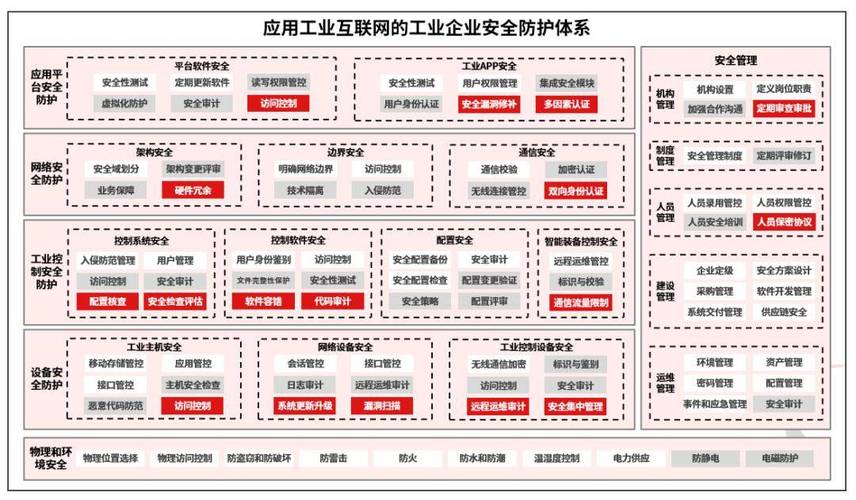
工业落地微隔离技术,我见过的那些坑
我见过太多工厂,花了钱上微隔离,最后要么用不起来,要么反而影响生产,问题大多出在落地方法不对。 ❗第一个坑:一上来就全厂区铺开。 去年有个汽车零部件厂,着急赶项目,上来就给三百多台全厂区设备部署微隔离,工程师没日没夜配了三个月策略,结果还不小心把压铸机的通讯给断了,硬生生停了8小时,老板差点把供应商赶出去。 正确的做法是什么?先核心后外围,先把冲压、焊接、总装这些核心生产区的设备做隔离,再慢慢扩到办公区、仓储区这些非核心区域,稳扎稳打比什么都强。 💡一定要先梳理资产!别上来就配策略。你连工厂里有多少台联网设备,每个设备要和谁通信都搞不清,配出来的策略肯定错。 ❗第二个坑:过度隔离,错杀正常业务。 我见过最离谱的一个案例,工厂为了安全,把SCADA系统的采集端口全给限了,结果生产数据全采不上来,调度中心直接变成瞎子,停产了大半天找不出原因。微隔离不是禁得越多越安全,是只放通必须的通信,多余的才禁。
2024年工业微隔离的最新实践方向
今年跑了不下十家做工业安全的厂商和落地的工厂,能明显感觉到微隔离技术的变化。 第一个,和工业零信任深度绑定,现在国家推工业领域零信任架构,微隔离就是零信任落地的核心骨架。没有微隔离做细粒度的访问控制,零信任就是喊口号,落不了地。现在珠三角长三角很多新建的智能工厂,规划零信任的时候第一步就是上微隔离,已经变成标准配置了。 第二个,AI辅助策略生成,原来梳理资产、做通信关系,人工跑下来最少两三个月,现在AI自动学习设备的正常行为,两周就能生成差不多能用的初始策略,人力成本降了不止一半,出错率也低多了。上个月接触的江苏一家大型纺织厂,整个厂区两百多台织布机全联网,用AI辅助做微隔离,从部署到正常运行只用了10天,放在三年前想都不敢想。 别听厂商瞎吹什么微隔离能解决所有安全问题,说实话,它就是解决内网横向移动问题的最优解,你还是要配合漏洞扫描、入侵检测这些东西,才能凑成完整的防护体系。别交智商税。 现在工业数字化的脚步越来越快,越来越多的工厂把核心生产搬到网上,安全早就是必答题,不是选择题。与其等出事了再花几百万赎金,不如早早就把防护做好,微隔离技术就是现在给工厂内网上锁的最靠谱的一把钥匙。免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业零信任落地核心:微隔离技术如何守住工厂内网安全线 https://www.dachanpin.com/a/tg/70245.html