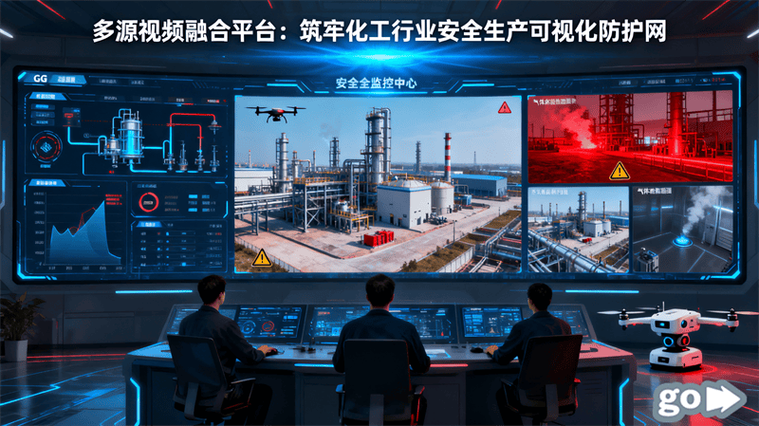
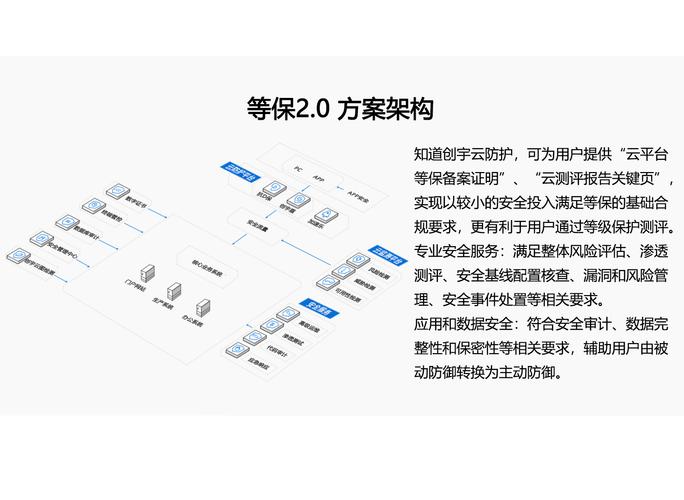
为什么现在工厂突然都在提工业SOC?
早些年工厂联网少,最多就是车间内网走一走,病毒黑客都沾不上边。现在呢?柔性生产要接订单系统,设备要给厂商开远程运维端口,供应商要进来调工艺参数,客户要远程看生产进度,网络边界越打越开,风险直接就进来了。 去年给珠三角一家给头部车企做配套的汽配厂做安全咨询,他们两年前中过一次勒索病毒,整条涂装线停了18个小时,赶不上交付期,直接赔了客户三百多万。 他们那时候不是没防护,防火墙买了,工业审计也上了,就是各管各的,攻击都摸到PLC了,两个系统还在各自报无关的警告,没人把异常串起来。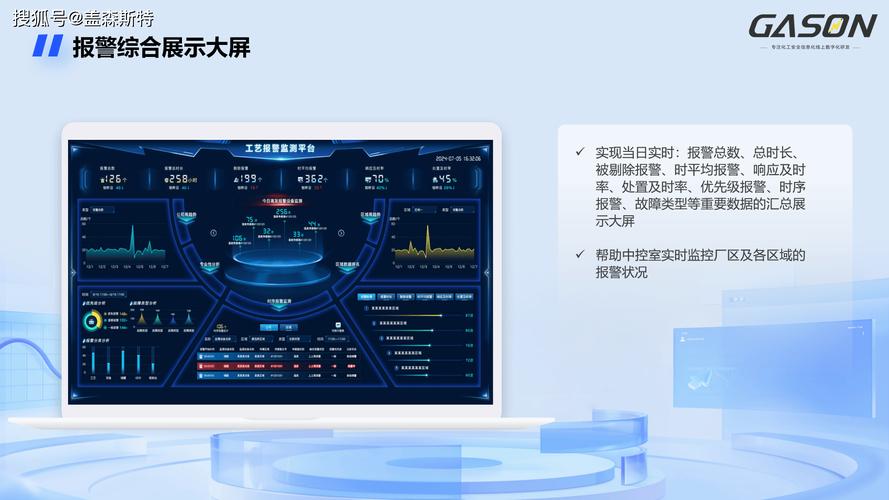
合格工业SOC的三个核心判断标准
现在市场上叫工业SOC的产品不少,鱼龙混杂,很多都是拿互联网的通用SOC改个皮就出来卖,根本用不了。教你三个判断标准,一筛一个准。 💡 第一,必须原生支持工业协议识别。 通用SOC只认识TCP/IP,根本不认识PROFINET、EtherNet/IP、Modbus这些工业专用协议,流量过来只能识别哪个IP异常,识别不到这个IP属于哪个工艺段的哪台设备,更不知道异常是针对控制指令的还是普通数据,等于瞎子摸象。 ✅ 第二,必须支持生产业务关联定级。 同样是异常流量,发生在包装线和发生在动力车间的锅炉控制段,威胁等级天差地别。合格的工业SOC可以根据设备对生产的影响程度,自动给威胁分级,优先处理能停生产线的真危险,把杂七杂八的误报直接过滤掉。 ❗ 第三,必须兼容工业现场的老设备改造。 国内大把工厂有服役十几年的老设备,控制系统早就停止更新了,你不可能为了装个SOC把所有设备都换一遍。合格的工业SOC支持旁路镜像流量采集,不用改现有网络拓扑,不用给设备装任何额外客户端,完全不影响生产运行,拿来就能用。 问:我们工厂只有两三百台设备,规模小,有没有必要上工业SOC? 答:规模小不代表风险小。现在勒索攻击就盯着中小工厂打,一来你们防护弱,二来很多中小工厂是大厂的配套供应商,攻破了你就能顺着供应链摸到下游大厂的核心网络,所以现在很多头部客户招标,明确要求配套厂商必须有成熟的工业安全运营体系,你拿不出,连投标资格都没有。何况现在轻量化的工业SOC方案,几十万就能落地,比你中一次勒索病毒赔的钱,真的少太多了。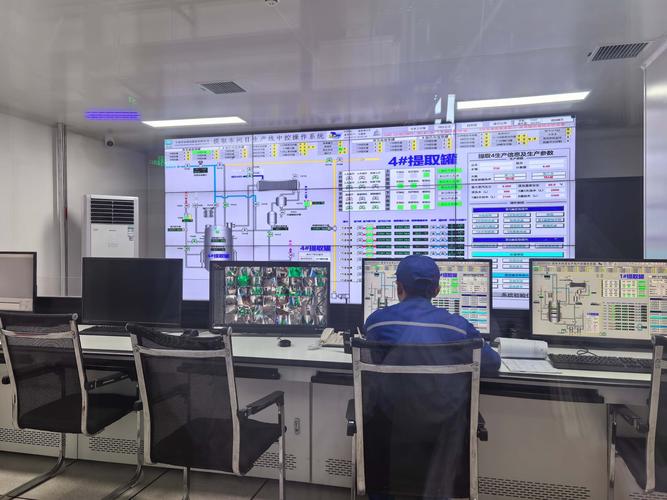
工业SOC落地最容易踩的三个坑
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业SOC:制造工厂从”被动救火”到”主动防控”的核心抓手 https://www.dachanpin.com/a/tg/71016.html