去年跑东莞产业带,见了一个做汽车底盘零部件的老板,一说起等保2.0工业整改,一口烟抽了半天才吐出来,说前阵子被勒索病毒锁了三条生产线,停了三天,亏了快两百万,之前嫌等保麻烦不想做,这下倒好,花出去的钱够做三次整改了。
放在十年前,大部分工厂的生产网络都是封闭的,PLC也好SCADA也好,不和外界连,自然没什么安全问题。现在不一样了,数字化转型,MES要上云,供应链要互联,设备要远程运维,原来的封闭网络拆开口子了,漏洞全露出来了。
监管层面也卡得越来越严,只要是涉及国计民生的工业企业,不管是能源、汽车还是电子配套,都要求完成等保2.0工业合规备案,没做的,查到直接罚,出了安全事故还要担责任。
问:我们厂子就是百人规模的配套加工厂,也没进什么关键基础设施名录,非要做等保2.0工业合规吗?
答:说实话,真不是只有大厂才要做。现在很多小厂给动力电池、车企做配套,客户要你连供应链系统,你生产数据、工艺参数都在网上跑,没防护能行吗?就算监管没查到你头上,真出了勒索病毒或者数据泄露,丢了客户丢了订单,损失比整改费用高多了。很多老板抱着侥幸心理,觉得我小地方没人盯,那你怎么知道勒索病毒不会随便扫到你头上?
我跑过这么多厂子,见过九成的企业整改都踩过坑,最常见的三个:
1. 把合规做成了
:找关系买个测评报告,该怎么联网还怎么联网,漏洞一个没补,等于白做。真出了事,拿个报告也救不了你的生产线。
2. 用IT等保套工业场景:很多做互联网安全的公司,根本不懂OT网络的逻辑,上来就封端口、禁访问,把PLC的通信都断了,整改完生产直接停线,折腾半个多月才恢复,亏了一堆钱。
3. 一劳永逸不复检:很多企业整改完拿了证,就把这事忘干净了。这两年设备换了,网络调了,新增了好多远程访问的端口,漏洞一堆,第二年复测全是问题,还要重新整改。
吗?
答:绝对不用!这就是典型的被不良服务商坑了。等保2.0工业的核心要求是安全可控,不是让你强制淘汰旧设备。只要把老旧设备所在的生产区和办公网、公网做好隔离,加一层工业防火墙做访问控制,不让设备直接暴露在外网,完全符合要求。我上个月见过一个佛山的陶瓷厂,二十多台老旧工控设备,没换一台,花了不到十万就过了测评,这不香吗?硬要换设备的,要么是服务商不懂,要么就是想赚你硬件钱,一定要当心。
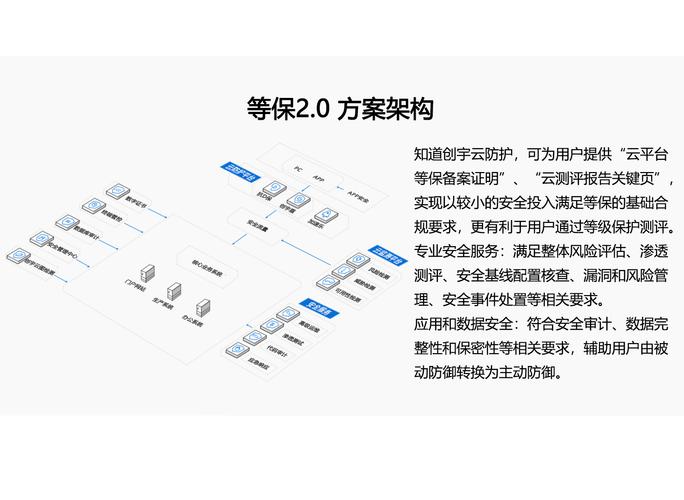
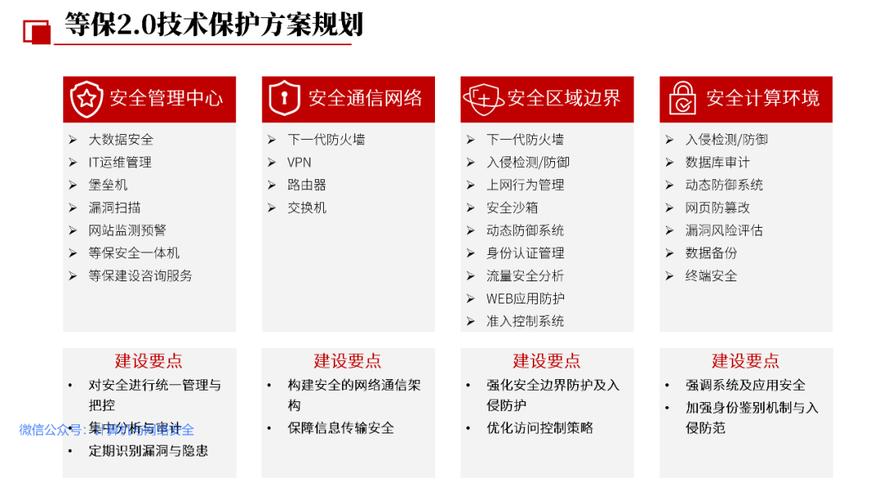
其实对大部分中小制造企业来说,不用搞太复杂的东西,把基础三步做好,就能满足要求,还不影响生产。
💡 第一步:先理清楚你的网络家底
把所有设备分好区:核心生产区、办公区、外网区,清清楚楚分开,核心生产区绝对不能随便和办公区通,优先做物理隔离,做不到物理隔离也要做逻辑隔离,这是成本最低效果最好的一步。
❗ 第二步:核心设备绝对不直接暴露公网
不管你要做远程运维还是什么,绝对不能直接把PLC、SCADA的端口开在公网上,一定要加VPN、加访问控制,只有指定的IP能访问,能把百分之九十的自动扫描攻击挡在外面。
✅ 第三步:找对服务商,别找错人
一定要找做过工业场景等保的服务商,别找那种只做政府网站、互联网公司等保的队伍。他们不懂工控设备的通信逻辑,乱改配置分分钟搞停你的生产线,这个教训真的太多了。
今年接触了不少江浙的制造企业,做完等保2.0工业合规之后,开始用轻量的零信任方案做日常运维,每一个访问生产区的人都要做身份验证,权限最小化,其实成本不高,安全提升一大截,这个思路其实挺适合中小厂的。
不过话说回来,也不用盲目追新技术,你基础的隔离没做好,搞再贵的AI监测也是花架子,没用。
安全这东西,就是没出事的时候觉得没用,出了事就嫌做的太晚。等保2.0工业不是监管给你套的枷锁,是给你的生产买了份保险,早做早安心,别等停线亏了钱才想起补,那时候真的晚了。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:等保2.0工业:制造企业整改避坑与落地指南 https://www.dachanpin.com/a/tg/71017.html