去年下半年到今年,我跑了珠三角三十多家制造工厂,找我咨询等保合规的,比前两年加起来还多。
不是我危言耸听,现在只要你的生产系统沾了网,不管是接了办公网还是连了远端运维,合规这关你绕不开。
很多工厂老板第一反应就是:不就是个等保吗?找个做网络安全的公司来弄不就完了?
错。大错特错。
普通网站、APP的等保,核心是防数据泄露、防黑客攻网站,大不了重启一下,损失最多是流量。
工业系统不一样啊。你的PLC、DCS,连着整条生产线呢。随便装个软件,打个补丁,说不定直接就把控制程序搞崩了。停线一小时,几万十几万就没了。
我见过最离谱的,东莞一家做电子代工厂,找了个做互联网安全的团队来改,直接给工控主网装了个企业版杀毒,第二天开机,杀毒直接把PLC的通讯驱动删了,停线12小时,赔客户的违约金加产能损失,小一百万没了。
等保2.0工业从标准制定的时候,核心逻辑就和普通等保不一样。它要求的是不影响生产可用性的前提下做安全防护,很多老设备本身就没补丁更没法装安全软件,总不能为了过审换整条生产线吧?
问:我们工厂只有一条生产线,PLC都是十年前的老设备,根本没法升级系统,做等保2.0工业合规是不是只能砸钱换设备?
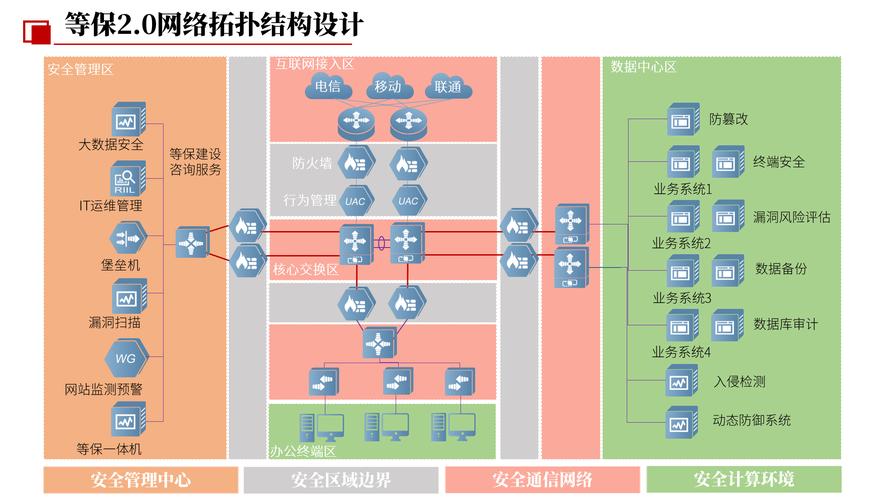
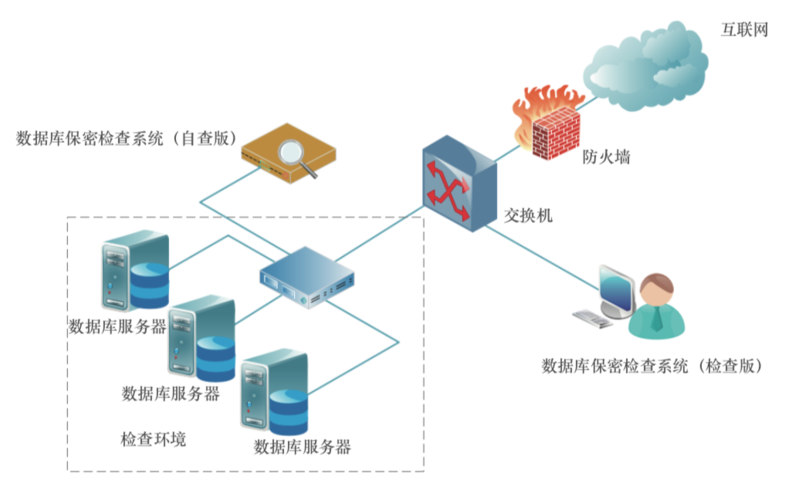
答:哪能啊,换一条自动化生产线少则几百万多则上千万,中小厂哪扛得住?等保2.0工业的核心要求还是那十六字:「安全分区、网络专用、横向隔离、纵向认证」,老设备没法动,就从边界下手,把工控网和办公网物理隔离开,老设备只在封闭区跑,不接外网,加个合规的工业防火墙做区域访问控制,再补全日志审计,一样能过测评,根本不用瞎砸钱换设备。
不过话说回来,很多工厂不是不想做,是被不良服务商坑怕了,要么花了大价钱还过不了,要么过了检还是留了一堆安全隐患。
刚才说的例子就不用重复了,普通杀毒、终端防护都是给办公电脑用的,根本不兼容工控系统,一定要用专门针对工业场景设计的工业安全软件,选那些已经在同行业大量落地的,别当小白鼠。
❗ 坑二:只做文档不做实际改造
不少小服务商,几千块钱给你出一套合规文档,设备啥都不改,测评机构一测就露馅,打回重改不说,备案过不了,现在很多地方政策直接和产能审批挂钩,耽误事耽误不起。
❗ 坑三:过检就完事,后续一了百了
说实话,中小厂做等保,预算都紧,别搞那些花里胡哨的概念,什么工业互联网态势感知、AI安全分析,不是不好,是对你一个几十上百人的工厂来说,根本用不上,先把核心要求搞定再说。
问:一般中小制造工厂做等保2.0工业要花多少钱?有没有大概的参考范围?
答:得看你做的是几级等保,一般年营收几个亿以下的小型工厂,生产系统做二级等保就够,改造加测评加一年运维,三万到八万就能搞定;如果是涉及重点行业的大型生产线,要做三级,那大概十万到二十万也下来了。别被服务商忽悠着加一堆没用的设备,你一个做注塑成型的工厂,要什么高级威胁监测啊?花那冤枉钱干嘛?先把边界隔离、访问控制、日志审计这三个核心控制点搞定,剩下的再根据预算添东西。
今年开年以来,从中央到地方,工信部门都在推工业领域的等保2.0合规整改,重点覆盖汽车零部件、化工、食品、医药这些民生相关的制造业,年底前要求完成备案的不在少数。
别抱着侥幸心理说我小厂没人查。去年下半年我这边就有两个东莞的客户,被抽查到没做等保整改,直接要求停产整改,那损失可比做等保那点钱多太多了。
更别说现在黑客真的盯着工业系统薅。上个月长三角三家中小汽配厂,被勒索软件加密了PLC控制程序,黑客开口就要三百万赎金,不给就直接删程序,最后还是花了八十万才搞定,要是提前做了等保改造,把边界隔离开了,根本出不了这事。
💡 给大家提个醒,找服务商一定要找懂工业工控的,别找只会做互联网等保的,问他要同行业的改造案例,再问问测评机构认不认他的方案,别等改坏了才后悔。
就说这么多,都是跑现场跑出来的经验,能帮一个是一个吧。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:等保2.0工业:中小制造企业过检的坑我帮你踩过了 https://www.dachanpin.com/a/tg/69868.html