为什么工业圈现在拼了命推国密算法应用?
之前十年,国内工业领域的加密方案基本都是进口算法的天下:数据传输用AES,身份认证用RSA,核心技术全在别人手里。你说人家留个后门你能知道?就算知道了你能拿人家怎么样?
这两年不一样了,先是《网络安全法》《密码法》出台,要求关键信息基础设施必须用国产密码,再加上断供风险越来越突出,很多工厂老板才惊醒:原来数据安全的命根子,得握在自己手里。
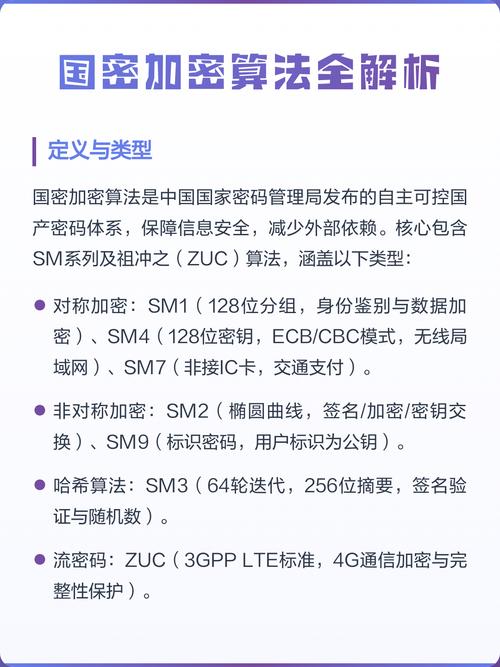
国密算法,就是我们国家自己设计、自主可控的商用密码算法体系,从SM2椭圆曲线加密到SM4分组加密,全链条都是我们自己的知识产权,不存在卡脖子的问题。
问:国密算法不就是给政务、金融领域用的吗?工业场景对实时性要求这么高,能用得惯?
答:说实话,放在五年前,这个问题确实存在。但这两年国密算法应用在工业领域的适配早落地了。针对工业控制常见的PROFINET、EtherCAT、Modbus这些主流协议,都已经有了成熟的国密改造方案,经过实际产线测试,加密带来的性能损耗不到5%,端到端延时一般都在1ms以内,完全不影响高实时性的生产控制。我去年在宁波一家新能源电池工厂测过,满负荷生产的电芯PACK线,加了国密加密之后,没有出现过一次卡顿或者错包,稳定得很。
当前制造业国密算法应用的主流落地场景
很多人以为国密就是个高大上的概念,离工厂实际很远,其实不是,现在国密已经渗透到工业生产的各个核心环节了:
✅ 设备上云数据传输加密:现在几乎所有工厂都在搞设备上云,PLC、传感器采集的数据要传到云端,云端的指令要下到产线,原来很多用公用网络传输,很容易被窃听篡改。现在用国密算法做传输加密,建专属加密隧道,SM4加密明文,SM3做完整性校验,就算数据被截走,人家也解不开,也改不了。
✅ 工业设备身份认证:现在工厂的联网设备越来越多,仿冒设备非法接入偷工艺参数、植木马的案例越来越多。用SM2国密算法做设备身份认证,每个设备都有唯一的国密证书,根本克隆不了,非法设备根本接入不了网络。江苏有一家做注塑机的龙头企业,去年给全系列联网注塑机都加了国密身份认证,之后再也没出过仿冒设备接入偷配方的事。
✅ 核心生产数据存储加密:工厂的工艺配方、质检数据、客户信息,都是命根子。很多工厂这些数据存在服务器里就是明文,一旦服务器被攻破,直接就被全拿走。用SM4国密算法加密存储,就算数据被拖库,拿到的也是乱码,根本用不了。
问:我们是中小企业,产值才几千万,改国密会不会成本很高,改不动啊?
答:真的是误区。现在很多国产工控厂商出的新PLC、工业网关,直接就把国密功能集成进去了,买新设备的时候根本不需要额外加钱。如果是老产线改造,只需要在产线和云端之间加一个国密加密网关,一条一百台设备的产线,改造费用也就几万块,还不够你出一次数据安全事故的零头。更何况现在很多地方工信部门都有国密应用试点的补贴,最高能补到项目总投入的百分之五十,相当于政府帮你出一半钱,干嘛不换?
落地国密算法应用要避开的几个坑
说实话,现在国密火了,市场上也乱得很,很多工厂踩坑的不少,我整理几个常见的:
❗ 为了拿资质凑数,不对场景适配:有些工厂为了拿数字化转型的资质,随便找个国密产品装上,根本不做场景适配,导致加密延时太高,影响产线运行,最后只能把国密功能关掉,钱花了,事没成,白折腾。
❗ 只加密传输,不加密存储:很多企业觉得我把传输加密做好就行了,存储的数据无所谓,其实核心数据存在本地就是明文,等于你防了外面的黑客,没防内部的人,也防不住服务器被攻破,等于前门锁了,后门开着。
❗ 买了没有资质的假国密产品:现在市场上很多产品打着国密的旗号卖,其实根本没有通过国家密码管理局的检测,算法都是改的,根本起不到加密作用,纯粹是骗钱的。那些赚信息差卖假产品的,真的缺德!
💡 最后提醒一句:选国密产品,一定要认准国家密码管理局颁发的产品型号证书,核对清楚型号,别图便宜买三无货。
不过话说回来,国密不是万能的,它是工业数据安全的核心底座,你还是要配合入侵检测、访问控制这些安全措施,但如果核心加密算法不是自主的,你的所有安全措施都是摆设,等于把家门钥匙放在别人手里。
今年我跑了二十多家做国密改造的工厂,很多老板说,换完国密之后,最大的感受就是踏实。原来给外资交了那么多年授权费,现在换成自己的算法,钱花得明白,睡觉也睡得香。
就这么简单。
相关推荐
-
工业态势认知:制造企业的数字预警雷达到底怎么建
上个月跑珠三角调研,见了一家做汽配的中型工厂老板,一坐下就吐槽。上了近千万的数字化系统,全工厂数据都存在服务器里,还是出了事。上游一个核心零部件供应商偷偷减产,三天后断货了他才知道,整条产线停了三天,赔给主机厂的违约金就小两百万。说白了,他缺的就是一套能用的工业态势认知系统。不是堆数据,是帮你把看不见的风险揪出来。 什么才是能用的工业态势认知,不是PPT概念…
-
银发浪潮下的养老之思:传统与现代的碰撞与融合
当街头巷尾的银发身影愈发常见,当家庭餐桌旁长辈的笑容里多了几分对生活照料的期待,养老话题便不再是遥远的社会议题,而是悄然走进每个家庭的现实关切。从几代同堂的热闹院落,到设施齐全的养老社区,从子女床前的悉心陪护,到专业护工的定时上门,养老模式的变迁不仅折射出社会结构的调整,更承载着人们对晚年生活品质的追求。在这样的背景下,如何让每一位老年人都能拥有有尊严、有温…
-
确定性网络到底有多「确定」?工厂里的网络坑我踩够了
上个月,老王的产线又停了。不是机械臂坏了,不是PLC宕机——是网络。一个数据包延迟了15毫秒,焊枪多停了那么一瞬,整块板子废了。老王拍着桌子骂:「老子要的是确定性!确定性懂吗?!」我懂,我真的懂。干了十几年工业自动化,被这种「概率性网络」折磨得死去活来。 说实话,传统以太网就是个大賭场。你永远不知道下一秒数据会不会准时到。CSMA/CD那套碰撞检测机制,简直…
-
舌尖上的坚守与温度:餐饮的本质价值探寻
餐饮从来不是简单的食物供给,它承载着人们对生活的热爱、对情感的寄托,更蕴含着一方水土的文化脉络。从街头巷尾的小吃摊到装修精致的餐厅,每一份食物背后都有着独特的故事,每一次用餐体验都在悄然影响着人们的生活品质。无论是家人围坐共享的家常菜,还是朋友相聚点选的特色菜品,餐饮始终以最直接的方式连接着人与人之间的情感,成为生活中不可或缺的重要组成部分。 真正优质的餐饮…
-
搞循环经济的工厂,这两年都在闷声发财
说实话,我第一次走进那个车间的时候,真被震住了。那不是新设备,是拆旧设备。满地零件,机油味冲鼻子。但工人不慌不忙,每一个零件检测、分类。这哪是回收?这分明是“工业考古”。 二手设备比新机还贵?❗你别不信。现在一台再制造的五轴加工中心,能卖到新机价格的70%。就这,还得排队。因为下游老板算过账:性能几乎一样,售后一样,还不用当小白鼠。而且——关键来了——政策支…