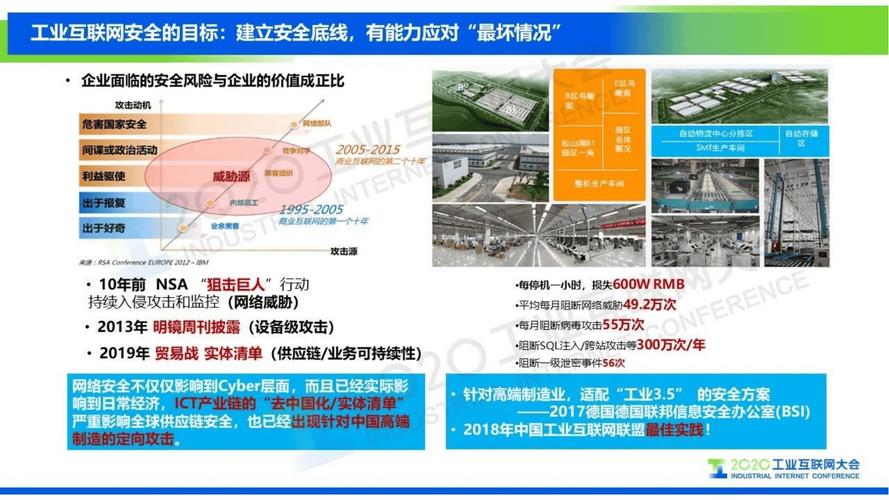
为什么工业制造的数据安全治理,比互联网还难?
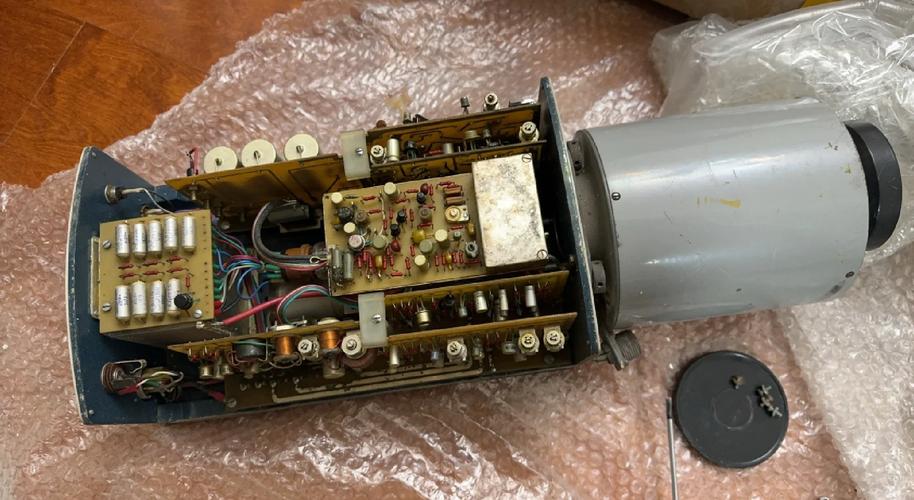
互联网公司的数据本来就存在集中的服务器里,从出生就带权限属性。 工业制造不一样啊。数据散在各个角落。老PLC里藏着十年前的调试参数,传感器实时发的温度压力数据存在车间网关里,MES、ERP各存一份核心订单,工艺部的电脑里还拷着给客户做开模的3D图纸。 很多工厂忙着上数字化、拼产能,把安全往后排。先把数据连上网再说,治理?等赚钱了再说。 可真出问题,就是灭顶的。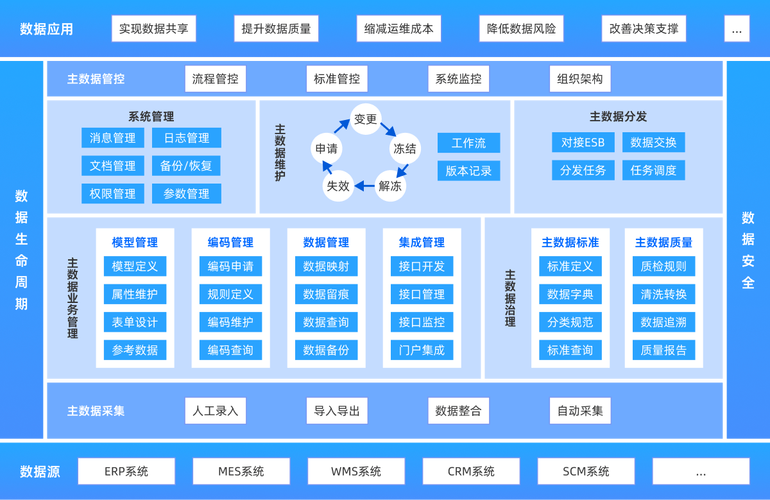
中小制造企业做数据安全治理,绕不开的三个坑
❗ 第一个坑:上来就砸钱买全套解决方案。 很多安全厂商上门推销,开口就是几十万的大体系,上来就要给你重构所有数据链路。中小制造本来净利润就不到10%,咬咬牙买了,最后发现跟工厂用了五六年的老MES完全不兼容,花的钱只能换个硬盘里落灰的软件包。 💡 第二个坑:只防黑客攻击,不防内部漏洞。 我见过太多工厂,防火墙装了好几层,结果内部工艺部的共享文件夹,全公司都能打开核心参数。80%的工业数据泄露,都不是外部黑客干的,是内部员工带走、第三方合作方泄露的,对吧? ✅ 第三个坑:把数据安全治理全扔给IT部门。 IT根本不懂生产啊。哪张图纸是核心专利?哪组参数是花了几百万试出来的?这些信息都在工艺、生产部门手里,IT连哪些数据要保护都搞不清楚,怎么治?
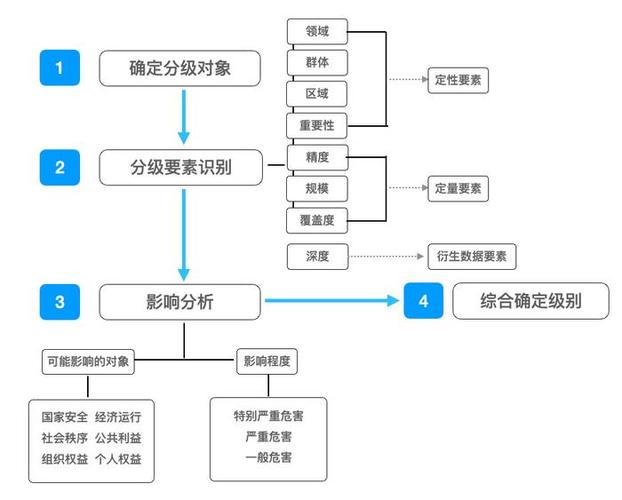
2024年工业数据安全治理的新实践:从小处落地