工业蜜罐:别拿IT蜜罐套生产车间,真踩坑就是全厂停摆

上周去江苏某汽车零部件厂做安全巡检,刚进中控室就看见运维小哥蹲在机柜前面挠头——他去年照着IT部门的方案,把市面上卖的通用蜜罐直接架在了PLC网段上,结果呢?蜜罐的扫描流量直接把老款西门子S7-1200的通信端口打满,整条冲压线停了42分钟,损失快70万。我当时看完真的后背一凉。 太多工厂现在有个误区:觉得蜜罐是个放之四海而皆准的安全设备,IT网能用,生产网也能直接搬过去用。根本不是那么回事。

为什么通用蜜罐到了生产网就成了“定时炸弹”

通用IT蜜罐的设计逻辑,是放在企业办公网里,模拟开放的SSH、RDP、Web服务,吸引勒索软件、黑客的扫描探测,一旦有异常访问就触发告警。这套逻辑在办公网里确实好使——毕竟办公网的服务器都是Windows、Linux系统,带宽充足,对异常流量的容错率高。 但生产网是什么地方?是跑着服役了十几年的老PLC,是带宽只有几十k的Modbus总线,是任何一点异常通信都可能触发设备保护停机的生产现场。你把通用IT蜜罐往里面一塞,就像把一辆大卡车开进了步行街,不撞人才怪。
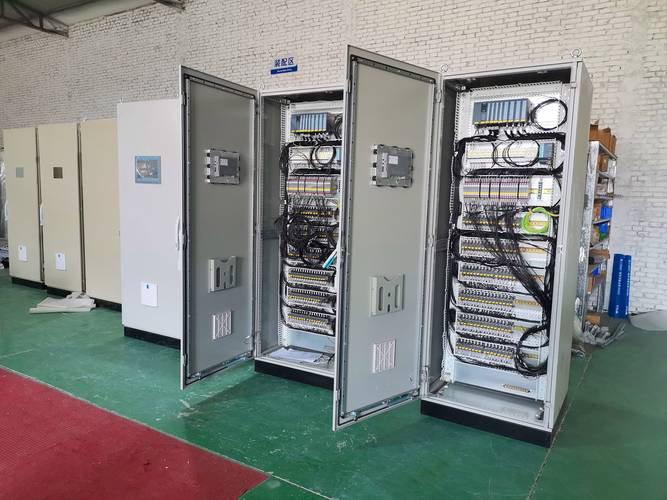
汽车零部件厂冲压线PLC控制柜现场实拍
汽车零部件厂冲压线PLC控制柜现场实拍
问:是不是只要把通用蜜罐的扫描频率降下来,就能直接部署在工业生产网段? 答:想都别想。我见过太多图省事的运维,把蜜罐的主动扫描从每秒10次调到每秒1次,结果还是把老款的施耐德M340 PLC给搞宕机了——这类工业设备的通信栈根本没有冗余设计,哪怕是一次格式错的Modbus TCP报文,都可能触发设备的异常保护停机。更别说很多通用蜜罐根本不识别工业协议,发出去的探测包全是HTTP、SSH的IT协议包,在生产网里扫来扫去,除了给带宽添堵,半点儿用没有。

真正能用的工业蜜罐,到底要做对哪几件事

说实话,我之前见过某厂商做的所谓工业蜜罐,模拟的PLC居然开放了3389远程桌面端口——这不是明着告诉攻击者“我是假的快来打我”吗?正经的工业PLC哪有开3389的?纯纯的自欺欺人。 真正能落地的工业蜜罐,核心要卡死三个标准: 第一,要“装得像”。你模拟的诱饵设备,必须跟车间里真实在用的设备一模一样——IP地址段要对,设备标识符要匹配,固件版本号要选车间里真的在用的版本,甚至连设备上次程序下载的时间戳、默认的寄存器地址映射,都不能有破绽。不然攻击者扫一眼就知道是假的,转头就去打你真实的设备,蜜罐就成了摆设。
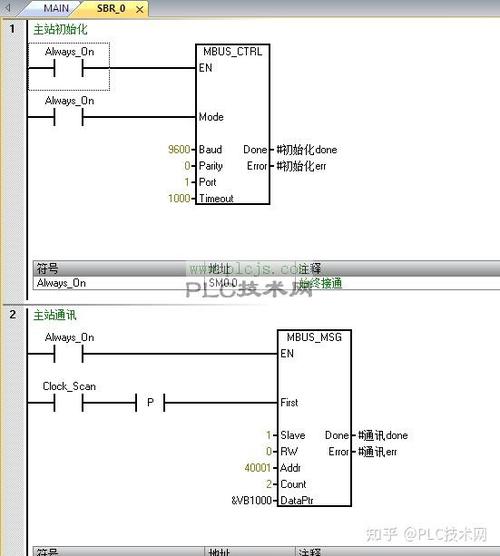
工业蜜罐模拟西门子PLC协议响应流程示意图
第二,要做到零干扰。它发出去的所有报文,流量大小、发送间隔,都要跟真实的工业设备完全一致。比如真实的PLC每100ms给SCADA系统发一次寄存器数据,那蜜罐也要严格卡这个节奏,不能突然一下子发几百个包出去,给网络添堵。 第三,要能“钓到大鱼”。当攻击者触碰蜜罐的时候,要能完整记录下所有操作细节:发了什么格式的报文,想读取哪个工艺寄存器,想写入什么控制指令,甚至要能溯源到攻击者的入口IP、使用的攻击工具特征。 💡 别信什么“工业蜜罐能主动反击攻击者”的鬼话——生产网里你敢主动往外发探测包?上次某厂搞了个带主动反制功能的蜜罐,直接把外网的勒索病毒引流回了自己的生产网,差点把整个ERP系统搞崩,运维主管直接被开了。 问:工业蜜罐部署在哪个网段最合适?能不能直接放在核心生产环网里? 答:绝对别往核心环网里塞。我给所有客户推荐的都是三层部署方案:首先在生产网和办公网的边界DMZ区放第一层,专门钓那些从办公网横向移动过来的攻击者;然后在非核心的辅助生产网段(比如空压站、水处理站的网段)放第二层,这些网段的设备就算出问题,也不会直接导致整条生产线停摆;最后在跟外部供应商连通的远程运维网段放第三层——毕竟80%的工业攻击都是通过供应商的远程运维通道钻进来的。真的别图省事把蜜罐塞到冲压、焊接这类核心工艺的环网里,哪怕它再安全,只要出一次意外,你担不起这个责任。

现在落地的工业蜜罐,已经进化到什么程度了

2024年我们帮长三角某新能源电池厂做的项目,现在的工业蜜罐早就不是以前那种孤零零的一个假设备了。它能跟厂区已有的工业安全审计平台打通联动:当蜜罐检测到有攻击者尝试访问的时候,平台会自动在对应的真实设备的网关上,临时把攻击者的IP给封禁,而且整个过程完全不影响生产网的正常通信。 还有个很有意思的细节,我们给这个项目部署的蜜罐,会特意在模拟的PLC的工艺寄存器里,放一点假的、看起来完全真实的涂布厚度参数。攻击者要是敢改这个参数,我们的告警3秒就能弹到安全主管的手机上。之前有个外部的渗透测试团队,刚把这个假参数改成0.1mm,我们的告警就直接触发了。 ❗ 说个扎心的现实:现在很多工厂买的所谓工业蜜罐,其实就是把原来的IT蜜罐换了个工业协议的皮肤,卖价比原来贵三倍。上次我拆解过某国内厂商的产品,打开后台一看,还是十年前的老代码,连Modbus RTU的报文解析都做不对,真出了事根本指望不上。 最后给大家列个落地前的自检清单,能避掉90%的坑: ✅ 模拟的诱饵设备型号必须是车间里真实在用的,不能拿不存在的设备当靶子 ✅ 所有通信流量严格匹配真实设备的报文周期,无突兀的流量峰值 ✅ 部署位置避开核心生产环网,优先选择低风险的辅助网段 ✅ 蜜罐的所有告警信息要能直接对接厂区现有的安全管理平台,别搞独立的一套系统增加运维负担 其实搞工业安全这么多年,我最大的感受就是:生产网的安全,从来不是靠堆多少设备、买多少昂贵的防护系统就能搞定的。你得真的懂车间里的设备,懂生产线的脾气,知道哪个环节碰不得,哪个地方可以放个诱饵让攻击者露马脚。别总想着照搬互联网那套攻防思路——工厂里的设备,比你家的猫主子还难伺候,稍不顺心就给你停工。 对了,下次你们厂要上工业蜜罐,先找个懂工业协议的工程师跟着测三天,别光听销售吹得天花乱坠。真踩了坑,没人替你扛那几十万的停机损失。

免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业蜜罐:别拿IT蜜罐套生产车间,真踩坑就是全厂停摆 https://www.dachanpin.com/a/tg/71411.html
赞 (0)
微隔离技术在离散制造业的落地:别再等勒索病毒摸到PLC才想起补窟窿
上一篇 1天前
制造车间安全态势感知:别等事故发生才翻监控录像
下一篇 1天前

相关推荐

  • 2026年产品发布趋势全解析:从策略到落地的关键指南

    2026年,全球产品发布环境正在经历深刻变化。技术迭代加速、用户注意力碎片化、渠道竞争白热化——产品发布不再只是“上线一个功能”或“推出一款硬件”,而是一场围绕信任、场景与数据闭环的系统工程。本文围绕2026年产品发布的核心逻辑、关键步骤、常见误区及未来方向,提供一套可执行的结构化参考。无论你是初次负责产品发布,还是希望优化已有流程,都能从中找到具体切入点。…

    投稿 2026-05-04
  • 墨香里的年轮:文化是岁月织就的经纬

    江南水乡的青石板路上,总飘着一缕若有若无的墨香。那是巷尾老字号笔墨铺里,老师傅研磨松烟墨时散出的气息,混着檐角滴落的雨珠,在青灰瓦当间绕成绵长的丝线。这样的气息不分四季,就像文化本身,从不因时光流转而褪色,反而在代代相传中沉淀出温润的光泽。它藏在母亲缝制的虎头鞋针脚里,绣在端午龙舟的五彩旌旗上,也浸在爷爷泡的陈年普洱里,每一口都裹着岁月的回甘。 文化从不是博…

    2025-09-15
  • 制造执行系统(MES):别让几十万投入变成车间落灰的摆设

    上个月在东莞跑汽配工厂,老板拉着我看他仓库角落积灰的服务器,说三年前花八十万上的制造执行系统(MES),用了不到半年就停了。工人嫌麻烦不肯录数据,调度员还是靠微信群喊进度,最后只能用来打打包装条码,说出去我上过数字化了,仅此而已。真的,这种情况我见得太多了。 为什么你的制造执行系统(MES)变成了“摆设” 绝大多数工厂踩坑,都栽在一个思路上:啥功能都想要。上…

    投稿 2026-08-19
  • 智慧物流:重构产业格局的数字力量

    智慧物流并非简单的技术叠加,而是以数据为核心驱动,融合物联网、人工智能、大数据等技术的新型物流形态。它正从根本上改变传统物流的运营逻辑,重塑产业链上下游的价值分配模式。这种变革不仅体现在运输效率的提升,更渗透到仓储管理、订单处理、末端配送等全链条环节。企业通过智慧化改造实现成本优化与服务升级,消费者则在更快捷、精准的物流体验中感知产业进步。整个社会物流体系由…

    投稿 2025-09-16
  • 小批量定制时代的工业装配:降本提效的一线实践

    我跑过珠三角、长三角近三十家中小型装备制造工厂,一半以上的老板坐下来聊,头一个吐槽的就是工业装配。大工厂做标准化大批量,自动化流水线转得飞起,赚的就是规模的钱。我们这些接定制单、改型单的中小厂,钱全耗在装配那道坎上了。 为什么工业装配成了中小厂的利润杀手? 早十年,订单批量大,一套装配工艺能用三五年,工人练熟了,速度精度自然都上去。现在呢?客户今天要改接口,…

    投稿 2026-09-01

联系我们

在线咨询: QQ交谈

邮件:362039258@qq.com

工作时间:周一至周五,9:30-16:30,节假日休息