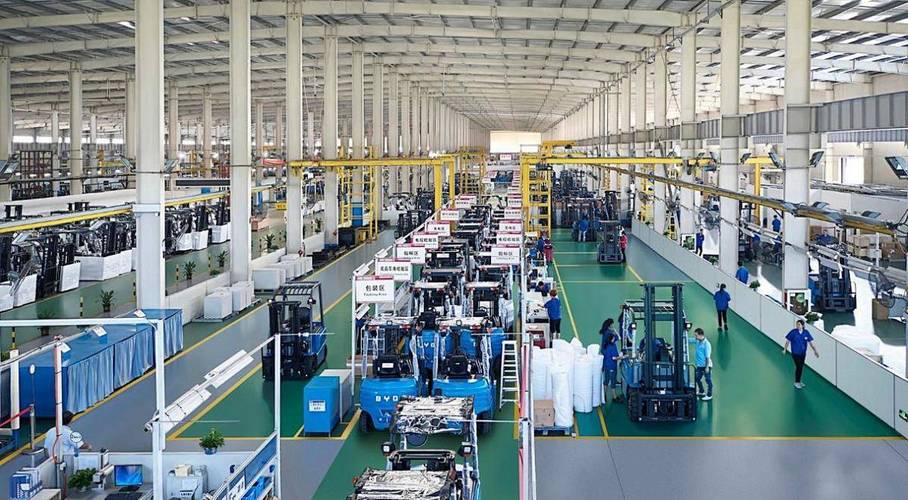
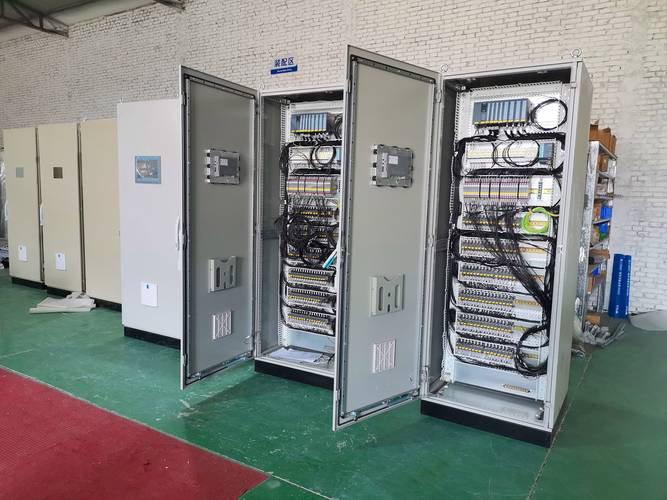
上周去苏州一家做汽车精密零部件的工厂,对方信息部张总拍着服务器机柜骂——上个月勒索病毒钻过办公网边界,通过员工插在办公电脑上的U盘摆渡,直接摸到了产线上负责控制焊接工位的PLC,停线8小时赔了120万。
他说之前花了30万上的下一代防火墙,规则配得密密麻麻,连哪个IP能访问哪个端口都卡得死死的,怎么就让病毒钻进来了?
我给他指了指他机柜里接在产线核心交换机上的镜像口。
你那防火墙,管的是大门口的进出。
小偷翻进院子了,你管得着吗?
传统工控网的防护逻辑,已经追不上现在的攻击路径了
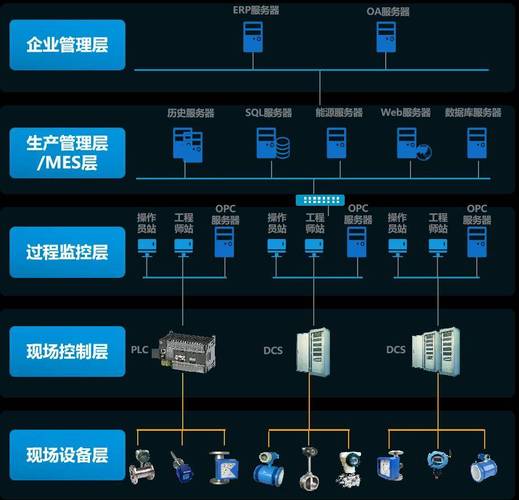
很多制造企业的工控网建设,还停留在十年前的思路:把办公网和工控网用物理隔离分开,边界装个防火墙,就觉得万事大吉了。可现实是什么?供应商要远程调试设备,得开个跨网通道;MES系统要从产线抓生产数据传到云平台做能耗分析;甚至有的工厂为了方便,把ERP系统的账号和SCADA系统打通了,方便财务算生产成本。
那堵曾经密不透风的墙,早就被业务需求凿得千疮百孔。
更麻烦的是,现在的网络攻击,根本不跟你硬刚边界。只要突破了一道小口子——可能是员工点了钓鱼邮件,可能是供应商远程运维的账号被拖了库,病毒就会在网络内部横向乱窜。这时候你装在边界的防火墙,根本看不见内部的流量。
就像你家的大门锁得再结实,小偷翻进院墙之后,家里所有房间的门都没锁,他想进哪个进哪个,想偷什么偷什么。
💡 别再把“边界防护覆盖率100%”当什么值得炫耀的成绩单了,在现在的攻击路径里,这分数跟没及格差不了多少。
微隔离技术不是给服务器装主机防火墙,是给每个设备画专属“小围墙”
很多人对微隔离的误解,还停留在“给每台服务器装个主机防火墙”的阶段。放在互联网行业这可能是对的,但在工业场景里,这套逻辑根本走不通——你总不能给产线上用了十年的老PLC装个agent吧?万一装完导致设备死机,那损失可就大了。
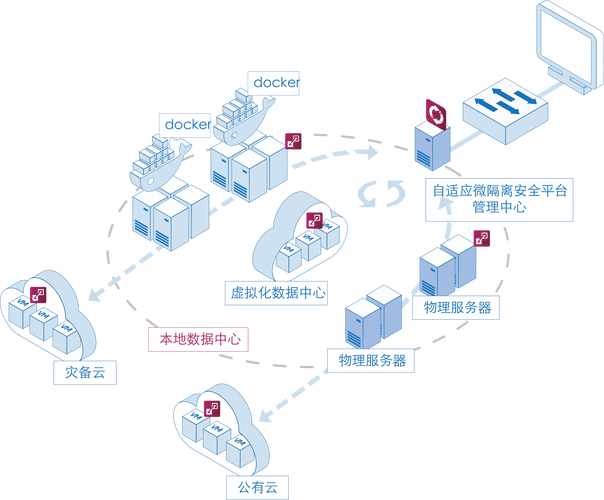
现在落地到工业场景的微隔离技术,早就跳出了纯软件agent的思路。不管是跑在x86服务器上的MES节点,还是产线上的PLC、工业相机、扫码枪,甚至是员工手上用来扫物料的PDA,系统都能自动识别设备的角色,给每台设备标清楚:你平时该跟谁通信、能传什么协议、在什么时间段可以通信。
就像那个苏州的工厂,之前所有产线设备都挤在同一个VLAN里,那台控制焊接的PLC想访问哪个工位的交换机、想往哪个服务器传数据,根本没有任何限制。上了微隔离之后,给这台PLC开的规则特别简单:只能跟对应的伺服驱动器、工位IO模块通信,其他任何设备发起的连接,全直接阻断。哪怕有病毒摸到了同网段的其他机器,根本碰不到这台PLC。
问:我们工厂的产线设备都是服役快10年的老型号,连个开放的操作系统都没有,微隔离真的能管得住吗?
答:这个问题我每年至少被问20次。真不是所有微隔离方案都要在设备上装agent。现在面向工业场景的微隔离,有两种完全无接触的管控模式:一种是接在核心交换机、工控防火墙的镜像口上,靠流量特征自动识别每台设备的身份,再把管控规则下发到交换机的访问控制列表上;另一种是直接串接在关键的产线链路里,靠深度解析Modbus、S7、EtherNet/IP这些工控协议做细粒度管控,根本不需要改动设备本身的任何配置——毕竟老PLC要是因为改配置出了问题,那损失可比省那点微隔离的成本大多了。
不过话说回来,我真见过太多企业上微隔离的时候,上来就想“一步到位”。广东一家做3C结构件的工厂,IT部的人上来就把所有东西向流量默认设成拒绝,然后花了一周时间配规则,结果第二天产线上的视觉相机跟上位机连不上,整线停了3个小时,车间主任追着IT负责人骂了半层楼。
真没必要。
第一次上微隔离,先从审计模式开始跑两周,把所有正常的通信流量全摸清楚了,再慢慢开规则,千万别上来就硬切管控。
❗ 记住,第一次规则上线,一定要选在月度检修的窗口期,哪怕配错了,也不会影响正常生产。
现在的工业微隔离,早就不是零信任的营销噱头了
2023年之前,很多人提工业微隔离,还觉得这是互联网圈玩剩下的概念,离制造企业的实际生产远得很。可到了2024年下半年,你再去看头部制造企业的实践,微隔离已经跟生产流程的数字孪生系统打通了。
什么意思?
之前配微隔离规则,得IT人员蹲在产线上摸半个月,翻遍历史流量日志,才知道哪个设备平时跟谁通信,哪些流量是正常的。现在数字孪生系统里本来就有全流程的设备映射关系——哪个工位的PLC控制哪个机械臂,哪个相机负责给哪个工位做视觉检测,哪个PDA负责扫哪个区域的物料,这些逻辑本来就在生产系统里存着。直接把这些生产流程的通信逻辑导成微隔离的管控规则,原来要两周的配置工作,现在两天就能做完,而且根本不会错。
✅ 这种模式下,哪怕产线临时换了个工位、加了台新的扫码枪,微隔离系统也能自动识别新设备的角色,自动匹配对应的通信规则,根本不需要IT人员抱着笔记本跑遍整个车间。
问:上一套工业级的微隔离系统,成本大概是多少?会不会比之前买的工控防火墙还贵?
答:别拿互联网行业的微隔离报价来套工业场景。互联网行业的微隔离要覆盖几万台云主机,算下来成本高很正常,但制造业的工控网,真正需要做东西向管控的核心节点其实没那么多——一条年产100万台的汽车零部件产线,真正需要管控的设备也就两三百台,算下来整体投入大概是之前买工控防火墙的1.5倍左右。
但你算个账:一次勒索病毒导致的停线损失,够你买3-5套微隔离的。哦对,现在很多地方的等保2.0三级测评,已经开始明确要求工控网具备东西向流量的管控能力了,这钱其实早晚都得花,早花比出了事再补划算多了。
上周跟张总聊完,他说之前总觉得网络安全是给IT部门花钱,看不见实际收益。直到那次停线赔了120万才明白,你在安全上省的每一分钱,最后都会变成给病毒交的学费。
对吧?
谁的钱也不是大风刮来的。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:微隔离技术在离散制造业的落地:别再等勒索病毒摸到PLC才想起补窟窿 https://www.dachanpin.com/a/tg/71410.html