工业零信任架构:别再拿‘内网安全’当挡箭牌了

上个月去长三角某汽车零部件厂做现场调研,刚进车间就被IT主管拽到角落吐槽——去年年底内网被勒索病毒加密了37台机床的加工程序,停线12小时,算上返工和客户违约金,损失快200万。他们之前一直把“内网就是安全岛”挂在嘴边,觉得只要防火墙挡着外网,内部怎么折腾都不会出问题。结果病毒是从维修师傅插在车间电脑上的私人U盘带进来的,顺着内网横向扩散,一路摸到了核心生产网。

为什么工业场景的零信任,不能直接抄互联网的作业

很多人一提零信任,第一反应就是互联网公司那套:多因子认证、权限最小化、访问全留痕。直接把这套方案搬到工业现场?大概率要踩大坑。 工业现场的环境有多特殊?我见过不少跑了二十多年的老PLC,连个可用的网口都没有,你总不能为了装个认证插件,把设备拆了换了吧?换一台?几十万。停线半天?损失更大。更别说很多生产控制指令的响应要求是毫秒级的,你要是把互联网那套“每访问一个页面就跳一次验证”的逻辑搬过来,车间工人调一次机床参数要刷三次脸输两次密码,一天下来光输密码就半小时,生产主管得追着你骂。 说白了,工业零信任架构的核心原则是“永不信任,始终验证”,但这个验证的节奏,必须适配工业生产的实际流程,不能为了安全把生产效率搞没了。
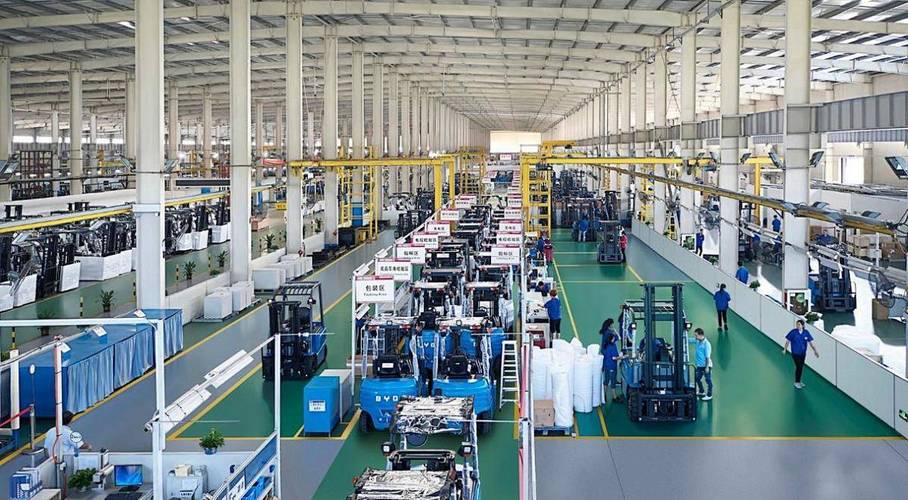
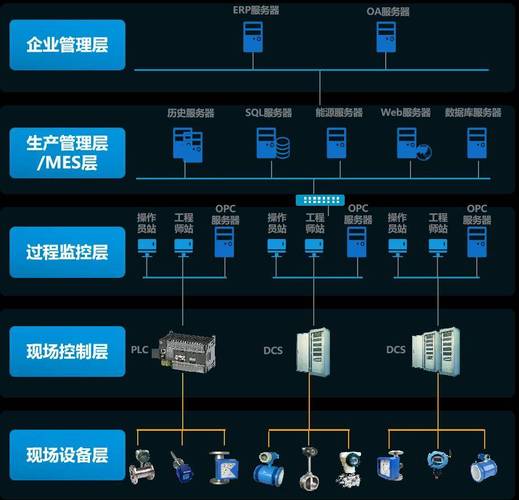
汽车零部件厂OT车间工业交换机布线实景
汽车零部件厂OT车间工业交换机布线实景
讲到这肯定有人要问老设备怎么办,我碰到过太多企业卡在这个环节: 问:我们厂有近40%的OT设备服役超过15年,根本不支持现代身份认证协议,做工业零信任架构难道要把这些设备全换了? 答:完全没必要。现在主流的工业零信任方案,会在OT网络边界部署带工业协议解析能力的资产网关,相当于给老设备配了个“外置身份证”——所有从老设备发出来的指令、数据,网关都会先做身份校验,确认这个指令是从合法的操作端发出来的,才会放行到对应的控制层。去年帮江苏一家做精密轴承的厂落地这套方案,没换一台老PLC,整体过线验证的响应延迟控制在12ms以内,完全不影响实时生产。

别被厂商吹的“一键零信任”忽悠了,落地核心节点就3个

说实话,我见过太多厂商的宣传页,写着“1周完成全厂区工业零信任架构部署”。别信。真的。 上次碰到个做注塑加工的老板,信了这个邪,花了60多万买了一套现成的方案,结果上线第一天就把注塑机的温度控制指令给拦了,整批PC料全废,亏了小十万。 真正能在工业场景跑通的零信任,从来不是靠买一堆硬件堆出来的,核心就抓3个节点: ✅ 第一步先把所有OT/IT资产摸清楚。别上来就装设备,先花1-2周,把车间里所有连了网的设备——从最核心的PLC、SCADA系统,到员工偷偷连了内网的私人手机、甚至是接在车间电脑上的U盘拷贝终端,全部列出来,每个设备的位置、所属部门、能访问的系统、历史流量特征,全部标清楚。我见过最离谱的厂,IT部门连车间里有台能直连MES系统的手持扫码枪都不知道,那台扫码枪去年中了病毒,把MES里的生产计划全改了,导致整批次的产品发错了客户。 ❗ 权限拆分要按生产流程来,别按部门瞎分。很多厂的权限设置,就是给车间主任开个全权限账号,不管是调机床参数还是看生产报表,都用同一个账号。这哪行?工业零信任架构里的权限最小化,是“谁在什么时间,从什么位置,访问什么设备的什么功能,才给临时授权”——比如调机师傅只有在换产的1小时窗口内,能从指定的调试终端,访问对应机床的参数修改权限,时间过了权限自动收回,哪怕账号被盗了,也没法在非生产时间乱改参数。 💡 所有的访问日志,要和生产日志做关联分析。别把安全日志单独存在IT部门的服务器里,要和MES、SCADA的生产数据打通——比如正常情况下,机床的参数修改操作,都是在换产窗口由指定的调机师傅发起的,如果突然在凌晨3点,有个陌生IP往机床里传了个程序文件,系统自动触发告警,甚至直接把连接切断,根本不用等病毒扩散。
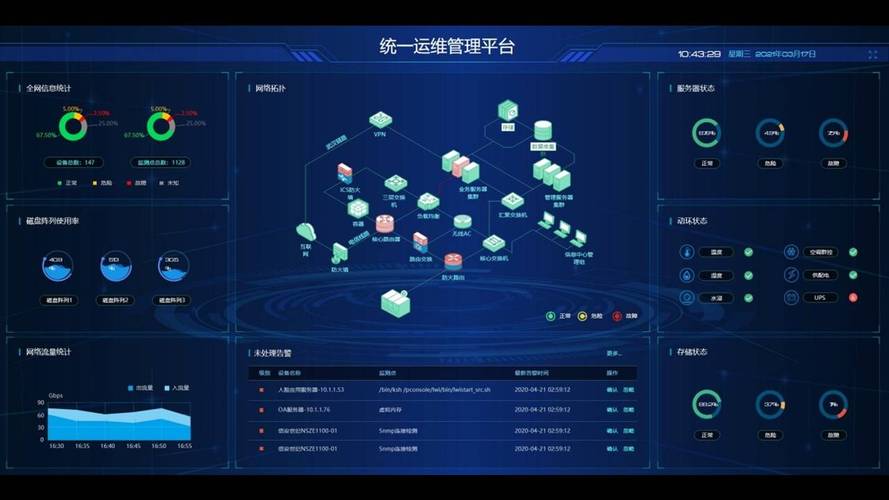
工业零信任架构OT/IT跨域访问流量监控大屏
讲到这又有老板要担心性能问题了: 问:做全量的访问日志采集和实时分析,会不会占用OT网络的带宽,影响生产控制指令的传输? 答:这个顾虑太正常了。现在成熟的工业零信任方案,都会在OT侧做流量的本地镜像采集,所有的分析计算都在本地的边缘节点完成,只有异常告警的信息才会传到中心管理平台——算下来,整个采集分析过程对OT网络的带宽占用不到0.3%,连最敏感的运动控制类指令的传输延迟都不会有感知。之前在武汉一家做伺服电机的测试车间测过,哪怕是1ms响应要求的高速总线,加上零信任的校验环节,延迟波动也没超过2ms,完全符合工业现场的实时性要求。

别把工业零信任架构当成本账,算完收益你会发现早做早赚

很多老板一听到要做安全改造,第一反应就是“又要花钱”,觉得这是纯投入的成本项。 算笔账就清楚了:之前那个被勒索病毒加密的汽车零部件厂,一次中型的网络安全事件,停线损失就200万。而整套工业零信任架构的部署,根据厂区规模不同,从几十万到一百多万不等,算下来只要能避免一次这类事件,投入就全收回来了。 我去年跟浙江一家做光伏组件的安全负责人聊天,他们2023年落地了工业零信任架构,之前平均每季度会有1-2次因为非法外联导致的网络波动,影响生产节拍,现在落地快1年了,一次这类事件都没出过,光因为减少停线省下来的钱,就把整个项目的投入赚回来了。更何况现在江苏、广东的部分地市,对通过工业安全等级测评的企业,会给30%-50%的项目资金补贴,算下来自己掏的钱其实没多少。 我见过最可惜的一个老板,觉得安全是可选项,去年被勒索病毒打了之后,交了180万的赎金,还是解不开核心生产网的锁,最后还是花了一百多万做了零信任改造,才把网络重新捋顺。你说这是图啥呢? 说白了,现在的工业生产,早就不是关起门来自己干的时代了——MES要连云平台传生产数据,供应链要对接上下游的系统,设备厂家要远程调试故障,你再抱着“内网就是安全岛”的老观念,迟早要栽跟头。工业零信任架构不是什么高大上的玄学,就是给你的生产网络装个带身份核验的门禁,谁要进来,都得亮明身份,确认没问题再放行,就这么简单。

免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业零信任架构:别再拿‘内网安全’当挡箭牌了 https://www.dachanpin.com/a/tg/71409.html
赞 (0)
隐私计算工业落地踩坑实录:从零部件厂到精密制造车间的真实现场
上一篇 1天前
微隔离技术在离散制造业的落地:别再等勒索病毒摸到PLC才想起补窟窿
下一篇 1天前

相关推荐

  • 质量控制(QC)七大手法里最实用的问题定位工具:柏拉图分析

    我见过太多工厂做质量,瞎忙活。每天喊着降不良,忙了半个月,不良率还是下不来。对吧?问题出在哪?根本没找到真正的核心问题。说实话,80%的不良,就是20%的原因造成的,这个道理谁都懂,真用到生产里,没几个人会用对。 为什么说柏拉图是质量控制(QC)七大手法的“敲门砖” 最早这套方法是日本质量管理大师从现场实践里提炼出来的,质量控制(QC)七大手法全都是低成本、…

    投稿 2026-08-22
  • 冲压工艺:车间老师傅为何对新技术又爱又恨

    冲压这活儿,我干了二十年了。从一开始的油污满天,到现在的无尘车间,变化大得惊人。但说实话,直到去年,我还对那套‘智能化冲压系统’嗤之以鼻——电脑能比我的手感更懂铁皮?笑话。结果呢?上个月,一块带传感器的新模具,提前三天报警,发现一处微裂纹,避免了一次崩模事故。我服了,真的服了。不过话说回来,这套东西也不是万能的,对吧? 冲压工艺的‘老’与‘新’:一场迟来的握…

    投稿 2026-07-19
  • 科技的微光,正照亮每一段温柔岁月

    深夜的书房里,母亲戴着轻薄的耳机,屏幕那头是远在异国的妹妹,两人正对着同一帧家庭老照片轻声笑着。耳机里传来的声音清晰得仿佛妹妹就坐在身边,连她笑起来时眼角的细纹,都能通过高清摄像头看得真切。这一幕寻常的画面,藏着太多人未曾细品的感动 —— 曾经让思念跨越山海变得艰难的距离,如今被科技悄悄揉碎,化作了屏幕两端触手可及的温暖。 科技从不是冰冷的代码与机器,它更像…

    2025-09-10
  • 精益生产:从车间废纸篓里抠出来的千万利润

    精益生产:从车间废纸篓里抠出来的千万利润上个月去东莞一家做汽车内饰件的工厂走现场。进门就看见车间角落堆了半人高的残次品框。老板递烟的时候眉头都皱,说今年订单比去年涨了15%,算下来利润反而掉了8个点,钱不知道去哪了。 说实话,这不是个例。百分之八十的制造工厂,利润都悄悄漏在看不见的地方,而精益生产,就是把这些漏出去的钱捡回来的扫帚。 别把精益生产做成墙上的标…

    投稿 2026-09-03
  • 搞懂制造业单件流,为什么能让你的生产效率翻三倍?

    很多工厂老板熬了三四年,到现在才搞明白一个道理:压死工厂的不是订单少,是堆在过道上、仓库里的半成品。说实话,我见过太多年产值过亿的工厂,账上拿不出三五百万周转,全身家都压在卖不出去的在制品里,太可怕。 为什么说单件流是中小制造企业的降本救命稻草 很多人对单件流的理解还停留在“丰田生产方式的老概念”,觉得那是大厂玩的东西,和我小工厂没关系。大错特错。单件流的核…

    投稿 2026-08-22

联系我们

在线咨询: QQ交谈

邮件:362039258@qq.com

工作时间:周一至周五,9:30-16:30,节假日休息